در طول دو سال و نیم گذشته، ما درباره بسیاری از روشهایی که بازیگران تهدید تلاش کردند از مدلهای ما برای انجام حملات سایبری، عملیات نفوذ پنهان (IO)، کلاهبرداریها و سایر نقضهای سیاستهای استفاده ما بهره ببرند، گزارش دادهایم. ما این گزارشها را منتشر میکنیم تا نهادهای نظارتی، همکاران صنعتی و جامعه گستردهتر را از نحوه تلاش بازیگران تهدید برای بهرهبرداری از هوش مصنوعی آگاه کنیم و آسیبپذیریهایی که سعی در سوءاستفاده از آنها دارند را روشن سازیم.
اخیراً دو عملیات نفوذ را ممنوع کردیم؛ یکی از روسیه و دیگری از ایران که از مدلهای ما در ترکیب با تکنیکها و فناوریهای سنتیتر برای حمایت از نهادهای پیچیده «ویترین جعلی» استفاده میکردند. آنها از این نهادها برای شستشوی پیامرسانی ژئوپلیتیک مرتبط با درگیری به مخاطبان هدف خود استفاده کردند. عملیات ایرانی شامل مجموعهای از هفت شخصیت «روزنامهنگار» بود که از آنها برای پیشنهاد مقالات بلند به رسانههای آنلاین کوچک و متوسط در سراسر جهان استفاده میشد؛ عملیات روسی به نظر میرسد افراد ناآگاه در آمریکای لاتین را برای اداره یک «اندیشکده» در محل استخدام کرده باشد.
هر دو عملیات چندبعدی بودند و طیف وسیعی از تاکتیکهای مختلف را برای دستیابی به اهداف خود آزمایش کردند. علاوه بر مقالات بلند، عملیات ایرانی دستههایی از نظرات شبکههای اجتماعی تولید میکرد که عمدتاً به موضوعات مرتبط با جنگ آمریکا و ایران مربوط بودند. علاوه بر کنترل «اندیشکده»، عملیات روسی اسناد و متنهای صوتی «لو رفته» جعلی ایجاد کرد که برخی از آنها شناسایی شد که به صورت آنلاین پخش شدهاند. هر دو عملیات نیز از هوش مصنوعی به طور گسترده برای تهیه گزارشهای داخلی استفاده کردند (عملیات روسی بیش از هر چیز دیگر این کار را انجام داد)؛ در هر دو مورد، بازیگران از متدولوژیهای مشکوک یا کاملاً فریبکارانه برای اغراق در اثربخشی اپراتورها استفاده کردند.
جالبترین نکته درباره این عملیات این است که آنها بسیار شبیه عملیاتهای نفوذ پیچیده دوران پیش از هوش مصنوعی بودند، اما از هوش مصنوعی برای تسهیل برخی جریانهای کاری استفاده کردند. شخصیتهای روزنامهنگار مدیریت شده توسط عملیات ایرانی شباهت خانوادگی به «الیس دانوون» (Alice Donovan)، روزنامهنگار جعلی و ویترین اطلاعات نظامی روسیه داشت که مقالاتش در سالهای ۲۰۱۶-۲۰۱۷ توسط طیفی از رسانههای غربی منتشر شد. در سال ۲۰۲۰، افرادی که با فعالیتهای قبلی آژانس تحقیقات اینترنتی روسیه مرتبط بودند، یک رسانه خبری جعلی به نام «پیسدیتا» (PeaceData) را راهاندازی کردند که روزنامهنگاران ناآگاه در سراسر جهان را برای نوشتن برای آن جذب کرد.

این عملیاتها همچنین به دلیل پتانسیل دسترسی خود غیرعادی بودند. با استفاده از مقیاس شکست عملیات نفوذ (IO Breakout Scale) که عملیاتها را از ۱ (کمترین) تا ۶ (بالاترین) رتبهبندی میکند، ما عملیات با منشأ روسی را در رده ۵ ارزیابی میکنیم. این اولین عملیات رده ۵ است که از زمان شروع گزارشدهی ما مختل شده است. عملیات با منشأ ایرانی به رده ۴ رسید. هر دو موفق شدند محتوای خود را (که همه آن توسط مدلهای ما تولید نشده بود) در رسانههای جریان اصلی جای دهند، نه اینکه صرفاً آن را در شبکههای اجتماعی پست کنند. این با الگویی که در ۳۰ عملیات نفوذ پنهانی که در دو سال و نیم گذشته افشا کردهایم مشاهده شده است، سازگار است: عملیاتهایی که سعی میکنند محتوا را در رسانههای واقعی جای دهند، به جای تکیه بر توزیع فیک در شبکههای اجتماعی، معمولاً بالاترین پتانسیل دسترسی و تأثیر را دارند.
هوش مصنوعی میتواند به چنین عملیاتهای ویترین جعلی مقیاس، کارایی، روانی زبانی و توانایی ویرایشی بیشتری بدهد. اپراتورها میتوانند از این مزایا برای سوءاستفاده از قربانیان بیخبر، مانند کارمندان یا ویراستاران، استفاده کنند و محتوای خود را جلوی مخاطبانی قرار دهند که هیچ ایدهای ندارند چه کسی پشت آن بوده یا انگیزههایشان چه بوده است. این عملیاتها همچنین پیچیدگی و ظرافت استفاده بازیگران تهدید از هویتها و نهادهای جعلی برای دستیابی به اهداف خود را نشان میدهند. درک آسیبپذیریهایی که بازیگران تهدید در این تلاشها سوءاستفاده میکنند، و چگونگی تبدیل این آسیبپذیریها به مخاطب و دسترسی، برای حفظ دفاعهای قوی در سراسر سازمانها ضروری خواهد بود.
اما ماهیت پنهان این عملیاتهای ویترین جعلی آنها را به افشای مسئولانه نیز آسیبپذیر میکند. هم «الیس دانوون» و هم «پیسدیتا» پس از افشا شدن، فعالیت خود را متوقف کردند. به همین دلیل، هدف ما در گزارشدهی این عملیاتهای ویترین جعلی، تسهیل بیشتر تحقیق و اختلال است - و ادامه عملیات را دشوارتر میکند.
روسیه: عملیات «دارک کلارک»
بازیگران با منشأ روسی که کمپینهای نفوذ را در سراسر آمریکای لاتین اجرا میکردند.
بازیگر
ما خوشهای از حسابهای ChatGPT را که منشأ روسی داشتند ممنوع کردیم. آنها از ChatGPT برای طیفی از وظایف مرتبط با عملیات نفوذ پنهان علیه کشورها در سراسر آمریکای لاتین استفاده کردند. بخش زیادی از این فعالیتها به نظر میرسید هدفش تضعیف اعتبار اوکراین در منطقه بود، اما برخی دیگر به نظر میرسید هدفشان تأثیرگذاری بر نتایج سیاسی محلی، به ویژه در آرژانتین و بولیوی بود. اکثر اپراتورها به زبان روسی درخواست میدادند؛ یکی به زبان اسپانیایی درخواست داد، اما با این حال به نظر میرسید در روسیه مستقر است. ما اطلاعات این مورد را با مقامات ذیربط به اشتراک گذاشتهایم.
اپراتورها از ChatGPT برای انجام سه وظیفه اصلی استفاده کردند: نوشتن گزارشهای داخلی درباره فعالیتهای خود (و فعالیتهای دیگران که میتوانستند به طور معقول ادعای مالکیت آنها را کنند)، ایجاد محتوا برای عملیات خود، و تهیه گزارشهایی درباره عملکرد یک «پلتفرم تحقیقاتی» خودخوانده در آمریکای لاتین به نام مرکز تحقیقات اجتماعی (SRC). آنها به نظر میرسد SRC را از طریق یک هویت جعلی به نام «میا کلارک» (Mia Clark) کنترل میکردند؛ به افتخار این نام، ما این عملیات را «دارک کلارک» نامیدهایم. از آنجا که ما اجازه دسترسی به مدلهای خود را از روسیه نمیدهیم، آنها از VPN برای اتصال به خدمات ما استفاده کردند.
در گزارشهای داخلی خود، اپراتورها ادعا کردند که داستانهای جعلی را در سراسر آمریکای لاتین برای تضعیف اوکراین یا رهبران محلی پخش کردهاند. برخی از این جعلیات توسط پژوهشگران منبع باز به نهادی روسی به نام «پولیتولوژی» (Politology) یا «لا کمپانیا» (La Compania) نسبت داده شده است، که جانشین گزارش شده گروه واگنر و سایر نهادهای تأسیس شده توسط اولیگارش روسی یوگنی پریگوژین است. اپراتورها همچنین از مدلهای ما خواستند گزارشهای عمومی درباره پولیتولوژی و واگنر را ترجمه یا توضیح دهند، بسیار بیشتر از پرسش درباره هر شبکه دیگری با منشأ روسی.
این عملیات از دو جهت غیرعادی بود. اول، به نظر میرسد موفق شده است افراد در آمریکای لاتین را برای کار در SRC جذب کند. گزارشهای اپراتورهای روسی درباره SRC به تصمیماتی در مورد مسائل مانند مقیاس حقوق، استخدام و اخراج اشاره داشت، که نشان میداد آنها نهاد را کنترل میکردند، نه اینکه فقط با آن همکاری داشته باشند. شواهد موجود نشان میدهد که کارکنان SRC در آمریکای لاتین از اینکه برای یک گروه روسی کار میکنند آگاه نبودند. برخلاف یک «اندیشکده» دیگر مرتبط با روسیه که اخیراً افشا کردیم، SRC به نظر میرسد اکثریت محتوای اصلی خود را از طریق کارکنان جذب شده تولید کرده است. این به عنوان پیچیدهترین تلاش برای اداره یک هویت ویترین که در دو سال و نیم گذشته مختل کردهایم برجسته میشود.
دوم، برخی شواهد منبع باز نشان میدهد که جعلیات دارک کلارک به اندازه کافی گسترش یافتند که باعث بررسی حقایق و تکذیبیههای رسمی شوند، که نشاندهنده سطحی از نفوذ است که فراتر از هر عملیات نفوذي است که در دو سال گذشته مختل کردیم. یک جعل که عملیات ادعا کرد در پرو جای داده است حتی به تنشهای عمومی بین اوکراین و لهستان دامن زد.
گزارشدهی داخلی
روش اصلی استفاده اپراتورها از ChatGPT تهیه و بهروزرسانی گزارشهای داخلی برای یک مافوق ناشناس بود. این گزارشهای منظم تلاشها برای اجرای کمپینهای نفوذ پنهان در سراسر آمریکای لاتین را توصیف میکردند. آنها شامل سه جریان کاری اصلی بودند: تلاشها برای بدنام کردن اوکراین و تضعیف جذب نیرو برای نیروهای مسلح اوکراین؛ تلاشها برای مداخله در سیاست داخلی برخی کشورها، به ویژه بولیوی و آرژانتین؛ و مدیریت SRC. در اکثر موارد، ما مشاهده نکردیم که بازیگران تهدید از مدلهای ما برای ایجاد محتوا برای کمپینها استفاده کنند، بلکه فقط برای گزارشدهی درباره آنها استفاده میکردند (استثنائات اندک در زیر شرح داده شده است).
گزارشها سرشار از جزئیات تاکتیکی بود و روشن میسازد که عملیات چگونه تلاش میکرد اوکراین و برخی رهبران ملی، به ویژه رؤسای جمهور آرژانتین، بولیوی و اکوادور را تضعیف کند. برخی تلاشها برای فریب دادن محلیها برای انجام فعالیتهایی را توصیف میکردند که اپراتورها میتوانستند آنها را سلاح کنند؛ دیگران «لو رفتنهای» جعلی را توصیف میکردند که اپراتورها ادعا میکردند پخش کردهاند.
در دو مورد، شواهد اپراتورها را به گزارشهای عمومی درباره «پولیتولوژی» مرتبط میکند. اپراتورها گزارش دادند که در سال ۲۰۲۴، آنها دو کمپین علیه خاویر میلی، رئیس جمهور آرژانتین اجرا کردند. اول، گفتند که گزارش کاذبی را پخش کردند که میلی گردنبندهای جواهراتی کارتیه برای سگهایش خریداری کرده است. دوم، ادعا کردند که به بازیگران محلی پول پرداختند تا گرافیتیهای ضد میلی را در بوئنوس آیرس بنویسند. بر اساس اسناد لو رفته، هر دو ادعا علناً به «پولیتولوژی» و «لا کمپانیا» نسبت داده شده است.
جعلیات بسیار بیشتری قبلاً به عملیاتهای نفوذ روسی مرتبط نبودهاند. برای مثال، اپراتورها ادعا کردند که در مه ۲۰۲۶، یک آدرس ایمیل جعلی ساختند که وانمود میکرد از اداره منطقهای آموزش در لیما، پرو ارسال شده است. آنها از این برای دستور دادن به مدارس در منطقه برای برگزاری رویدادهای اختصاص یافته به اوکراین در روز تنوع فرهنگی و زبانی ملی (۲۱ مه) استفاده کردند. ایمیلها شامل دستورالعملهای صریح برای ارجاع، از جمله به استپان بندرا، ملیگرای اوکراینی بحثبرانگیز قرن بیستم بود، که توسط برخی اوکراینیها به عنوان چهره استقلال دیده میشود، اما در روسیه و لهستان با فاشیسم، همکاری در زمان جنگ و فجایع مرتبط دانسته میشود. به گفته اپراتورها، برخی مدارس به آدرس ایمیل جعلی پاسخ دادند و تأیید کردند که چنین رویدادهایی برگزار کردهاند و حتی تصاویر ارائه دادند.
سپس اپراتورها ادعا کردند که داستانهایی درباره این رویدادها را در رسانههای هر دو کشور پرو و لهستان جای دادهاند، همراه با اتهاماتی که اوکراین در حال «صادرات» ایدئولوژیهای افراطی ملیگرا است و خشم را برانگیخت. جستجوهای منبع باز داستانهایی را شناسایی کرد که با این ادعا مطابقت داشتند در مطبوعات پرو و لهستان، و یک انتشار انگلیسیزبان در مجارستان (برخی از مقالات از آن زمان حذف شدهاند). برخی مقالات شامل واکنشی از یک عضو پارلمان اروپا از لهستان بودند که پیشنهاد داد کسانی که «لهستانستیزی» نشان میدهند در لهستان persona non grata اعلام شوند. جعل روسی بنابراین هم از تنشهای تاریخی بین اوکراینیها و لهستانیها تغذیه کرد و هم به آن دامن زد.
به طور مشابه، در ژوئن، اپراتورها ادعا کردند که از یک آدرس ایمیل جعلی دیگر برای فریب دادن مدارس در اکوادور برای برگزاری مراسمی سوگند وفاداری به رئیس جمهور دنیل نوبوآ و اریک پرینس، رئیس سابق پیمانکار نظامی خصوصی بلکواتر استفاده کردهاند. اپراتورها ادعا کردند که این حادثه خشم را در اکوادور برانگیخت و فشار بر دولت برای تکذیب جعل وارد کرد، و بدین ترتیب آن را به مخاطبان سراسری گسترش داد. دوباره، پژوهش منبع باز پوشش رسانهای در مطبوعات اکوادور را شناسایی کرد که بسیار شبیه این ادعا بود، و حتی یک رد تفصیلی توسط وزیر آموزش اکوادور.
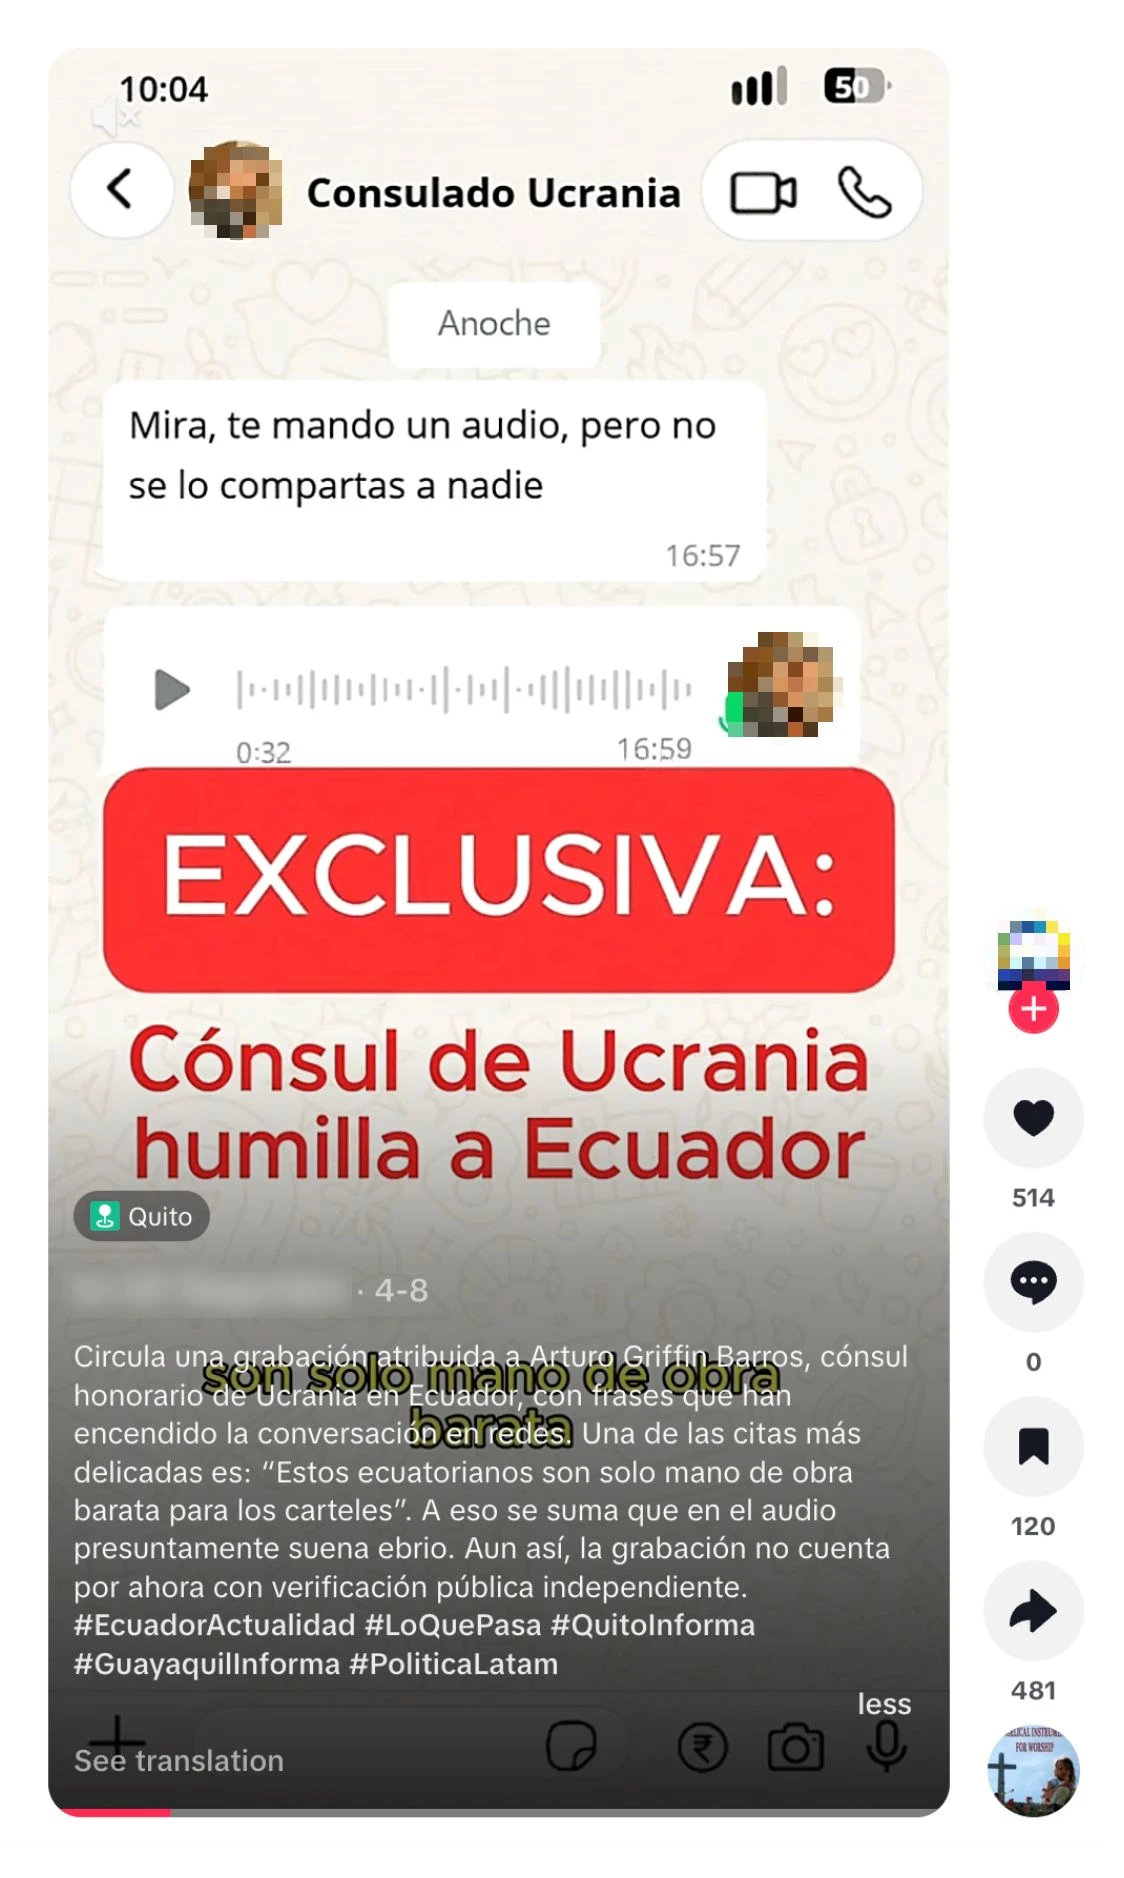
اپراتورها از طیفی از تکنیکها برای پشتیبانی از داستانهای جعلی خود استفاده کردند. طبق گزارشهای داخلی آنها، آنها دو جعل متفاوت علیه اکوادور را در مارس پخش کردند. یکی از صداگذاری جعلی نسبت داده شده به کنسول اوکراین در اکوادور استفاده میکرد، که در آن ادعا شده بود او اظهارات تحقیرآمیزی درباره اکوادوریها کرده است. تحقیقات منبع باز ما پستی در تیکتاک را شناسایی کرد که دقیقاً با این ادعا مطابقت داشت؛ به نظر میرسد فقط تعامل محدودی دریافت کرده است. دیگری کلیپ ویدیویی جعلی را توصیف میکرد که در X و تیکتاک تحت لوگوی یک کانال خبری واقعی پخش شد و ادعا میکرد دولت نوبوآ در حال استخدام جوانان مرد برای جنگیدن در اوکراین است. حقیقتسنجان در اکوادور کمپینی را توصیف کردند که با این شرح در اوایل آوریل مطابقت داشت.
یک گزارش داخلی دیگر جعلی را توصیف میکرد که آنها در اواخر مه در بولیوی، در اوج اعتراضات ضد دولتی پخش کردند. اپراتورها هدف این کمپین را صراحتاً تشدید بحران حول اعتراضات توصیف کردند. این کمپین شامل یک ضبط صوتی جعلی از یک کارمند شرکت آب دولتی EPSAS بود که میگفت دولت قصد دارد آب پایتخت اداری، لا پاز را قطع کند و وضعیت اضطراری اعلام کند. تحقیقات منبع باز ما یک رد ادعای مطابق و یک تکذیبیه رسمی از EPSAS را شناسایی کرد.
گزارشهای داخلی دیگر شامل جعلیاتی بود که ما قادر به تأیید آنها از منابع باز نبودیم، احتمالاً زیرا قبلاً حذف شده بودند یا گسترش نیافتند. برای مثال، اپراتورها ادعا کردند که داستانی را در ژانویه پخش کردهاند که مدعی بود یک اینفلوئنسر و مدل برزیلی توسط نمایندگان سفارت اوکراین به اوکراین قاچاق شده و در کییف کشته شده است. در ژوئن، آنها ادعا کردند که یک کلیپ صوتی جعلی دیگر را در بولیوی پخش کردهاند، این بار وانمود میکرد از یک کارمند بانک مرکزی بولیوی میآید و هشدار میدهد که بانک در حال محدود کردن برداشت نقدی است. آنها همچنین ادعا کردند که نامه جعلی از آژانس هیدروکربنهای کشور را پخش کردهاند که درباره محدودیتهای فروش سوخت به خودروهای شخصی هشدار میداد.
در گزارشهای دیگر، اپراتورها از مدلهای ما خواستند کمک کنند تا حوادثی را در کشورهای هدف شناسایی کنند که بتوانند ادعای مالکیت آنها را کنند، حتی اگر درگیر آنها نبودهاند. برای مثال، در آرژانتین، اپراتورها ادعا کردند که وزیر امور خارجه آرژانتین در یک جلسه کمیته سازمان ملل درباره جزایر فالکلند / مالویناس از عملیات آنها نقل قول کرده است. اپراتورها ادعای مالکیت کاشت استدلالهایی را کردند که اصل خودمختاری برای جزایر اعمال نمیشود و بریتانیا حضور نظامی نامتناسبی در آنجا دارد. در واقع، هر دو استدلال سالها بخشی از موضع رسمی آرژانتین بودهاند. به طور مشابه، در ژوئن، رسانههای برزیلی درباره مورد شهروندی برزیلی گزارش دادند که به اوکراین سفر کرده بود تا به ارتش بپیوندد، توسط نیروهای روسیه دستگیر شد و سپس بیانیهای تلویزیونی صادر کرد که ادعا میکرد فریب خورده تا بجنگد. اپراتورهای ChatGPT تلاش کردند ادعا کنند که این گزارش پیامرسانی عملیات آنها را بازتولید کرده است؛ در واقع، این گزارش از ویدیوی خود اسیر نقل قول کرده بود. این نشاندهنده تلاشی توسط اپراتورها برای اجرای عملیات نفوذ علیه کارفرمایان خودشان است، نه مخاطبان خارجی.
«پلتفرم تحقیقاتی»
برخی از گزارشهای اپراتورها به یک «پلتفرم تحقیقاتی» خودخوانده به نام مرکز تحقیقات اجتماعی (به روسی: Центр Социальных Исследований) اشاره داشتند. طبق وبسایت SRC، این مرکز بر دیاسپورای هندی در آمریکای لاتین و روابط بین هند و کشورهای منطقه تمرکز دارد.
گزارشهای داخلی نشان میداد که اپراتورها اندیشکده را کنترل میکردند، نه اینکه صرفاً با آن کار کنند. آنها به عنوان مثال به تصمیمات استخدام و اخراج، مقیاس حقوق، برنامهریزی نیروی انسانی و پروژههای تحقیقاتی در حال انجام اشاره کردند. مهمتر از همه، آنها همچنین بیان کردند که اپراتورها یک هویت جعلی به نام «میا کلارک» ایجاد کرده بودند تا فعالیت شبکههای اجتماعی عملیات را اداره کند و با کارکنان در محل در آمریکای لاتین ارتباط برقرار کند. شواهد موجود نشان میدهد که این کارکنان محلی هیچ ایدهای نداشتند که برای یک عملیات روسی کار میکنند و وظایف تحقیقاتی را با حسن نیت انجام میدادند. این استفاده از عوامل ناآگاه بسیار شبیه عملیات روسی قبلی نیز مرتبط با دنیای پریگوژین، «پیسدیتا» است که متا در سال ۲۰۲۰ آن را افشا کرد.
با قضاوت بر اساس گزارشهای اپراتورهای روسی، کارکنان آنها در محل در آمریکای لاتین مصاحبههایی با متخصصان و مفسران در سراسر منطقه انجام دادند و سپس مقالات تحقیقاتی را بر اساس یافتههای خود تهیه کردند. موضوعات از تحلیل گسترده افکار عمومی درباره گروه بریکس تا مقایسه دقیق اقتصاد برزیل تحت رؤسای جمهور جائیر بولسونارو و لوئیز ایناسیو لولا دا سیلوا را در بر میگرفت. گاهی اوقات، اپراتورهای روسی گزارشهای وضعیت درباره پروژههای تحقیقاتی قبل از انتشار تهیه میکردند، که نشاندهنده درگیری نزدیک در فرآیند تولید بود. ما بیش از ۶۰ مقاله در وبسایت SRC شناسایی کردیم، که اکثریت قریب به اتفاق آنها به نظر میرسید ترکیبهای اصلی هستند. این دارک کلارک را از عملیات با منشأ روسی که اخیراً افشا کردیم متمایز میکند، که آن هم یک اندیشکده را به عنوان ویترین اداره میکرد، اما اکثر محتوای خود را سرقت ادبی کرده بود؛ این نشاندهنده قصد ساخت یک نهاد ویترین بادوامتر با تماسها در سراسر آمریکای لاتین است.
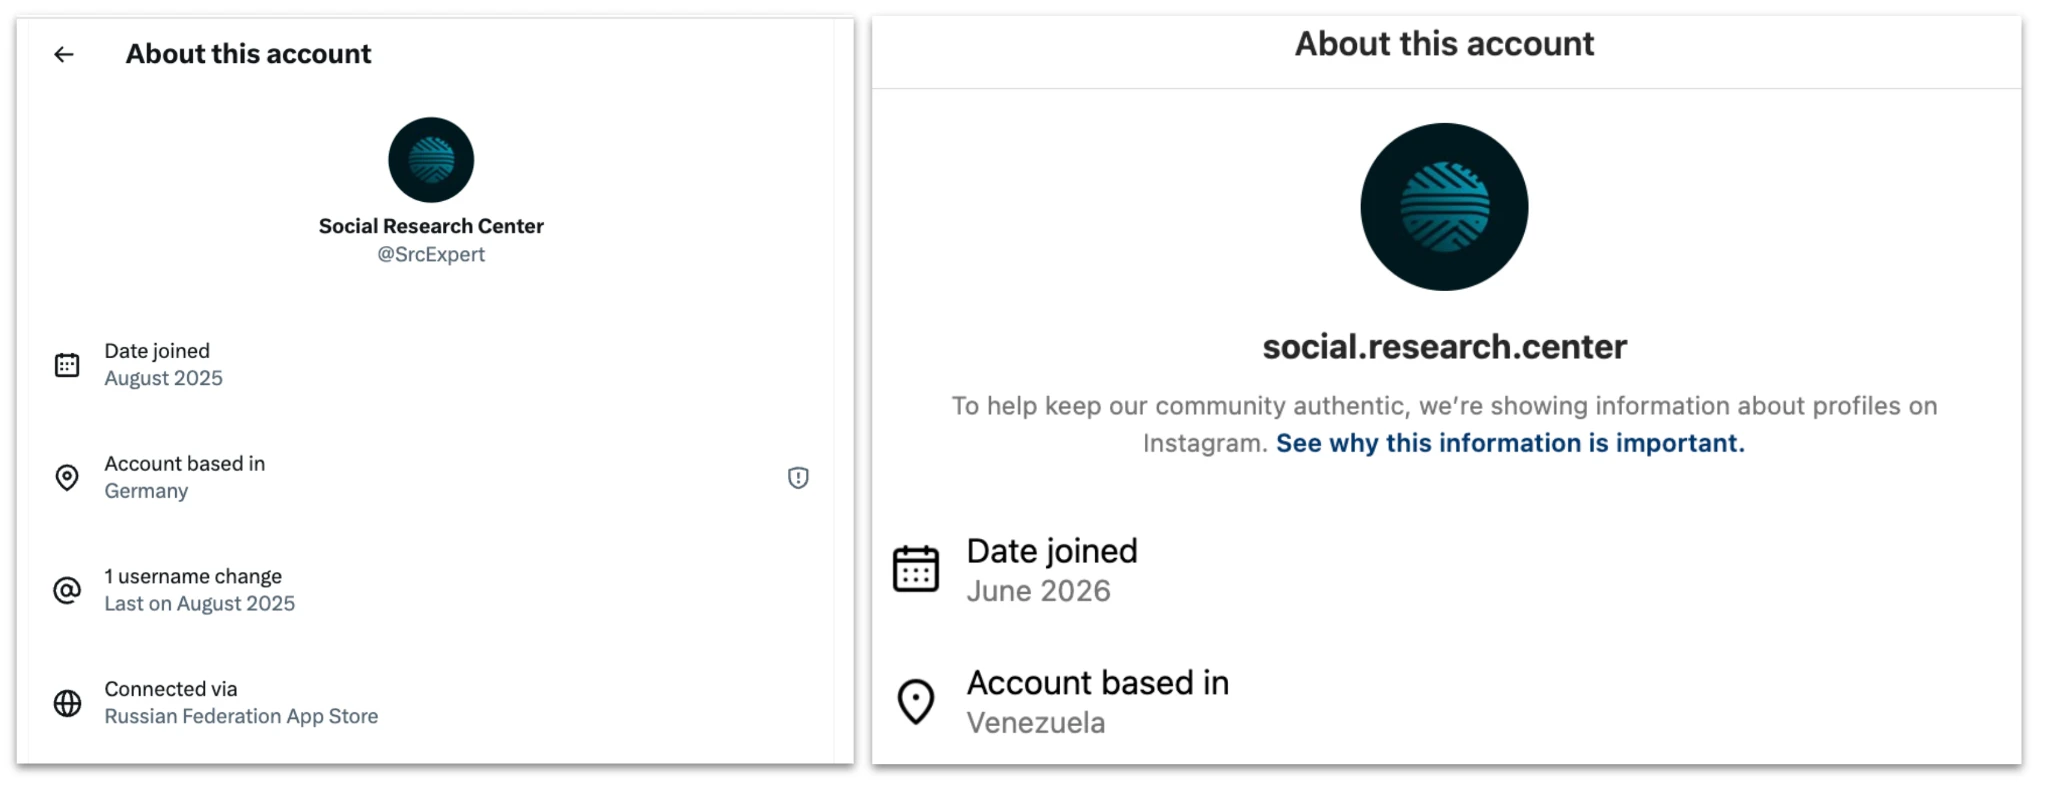
برای ترویج کار SRC، اپراتورهای روسی ادعا کردند که تلاش کردهاند شبکهای از داراییهای شبکههای اجتماعی ایجاد کنند. طبق گزارشهای آنها، این فعالیت شبکههای اجتماعی با مشکلاتی مواجه شد زمانی که اپراتورها در بخشهای مختلف جهان سعی کردند به همان حسابها دسترسی پیدا کنند و منجر به محدودیتهای حساب شد. ردپای این در رکورد منبع باز قابل مشاهده است: برای مثال، تنظیمات شفافیت حساب اصلی SRC در X مکان آلمانی را نشان میداد (احتمالاً به دلیل استفاده از VPN) اما اتصال از طریق فروشگاه اپلیکیشن فدراسیون روسیه را نشان میداد، در حالی که تنظیمات شفافیت یکی از حسابهای اینستاگرام آن مکان مدیریتی در ونزوئلا را نشان میداد. هیچ یک از سه حساب فیسبوک برند SRC که شناسایی کردیم تعداد فالوور کافی برای فعال کردن تنظیمات مکان مدیریتی نداشتند.
اپراتورها مشکلات خاصی را در لینکدین گزارش کردند، جایی که گفتند یک حساب صراحتاً جعلی برای نمایندگی SRC ایجاد کردند، اما سپس برای ساخت شبکهای برای آن struggle کردند. طبق گزارشهای آنها، راه حل ایجاد حسابهای جعلی بیشتر برای دنبال کردن اولی بود تا آن را متقاعدکنندهتر نشان دهد. تا ۱۷ آگوست، یک حساب لینکدین با همان برندینگ مرکز تحقیقات اجتماعی ۹۶۱ فالوور داشت و ادعای ۲۰۰-۵۰۰ کارمند داشت، اما فقط دو کارمند را فهرست کرده بود.
ایجاد جعلیات
گاهی اوقات، علاوه بر استفاده از هوش مصنوعی برای بهروزرسانی گزارشها، اپراتورها از مدل ما خواستند کمک کنند تا متنهایی را طراحی و ایجاد کنند که میتوانستند در عملیات خود استفاده کنند: برای مثال، درخواست کمک برای اطمینان از اینکه جعلیات آنها از لهجه، واژگان و سبک نهادی صحیح برای کشورهای مختلف استفاده میکنند. این نسبت کوچکی از حجم کلی کار بود، شاید زیرا عملیات به نظر میرسد حداقل شامل یک گویشور بومی اسپانیایی از آمریکای لاتین بود، و بنابراین نیاز کمتری به پشتیبانی زبانی هوش مصنوعی داشت.
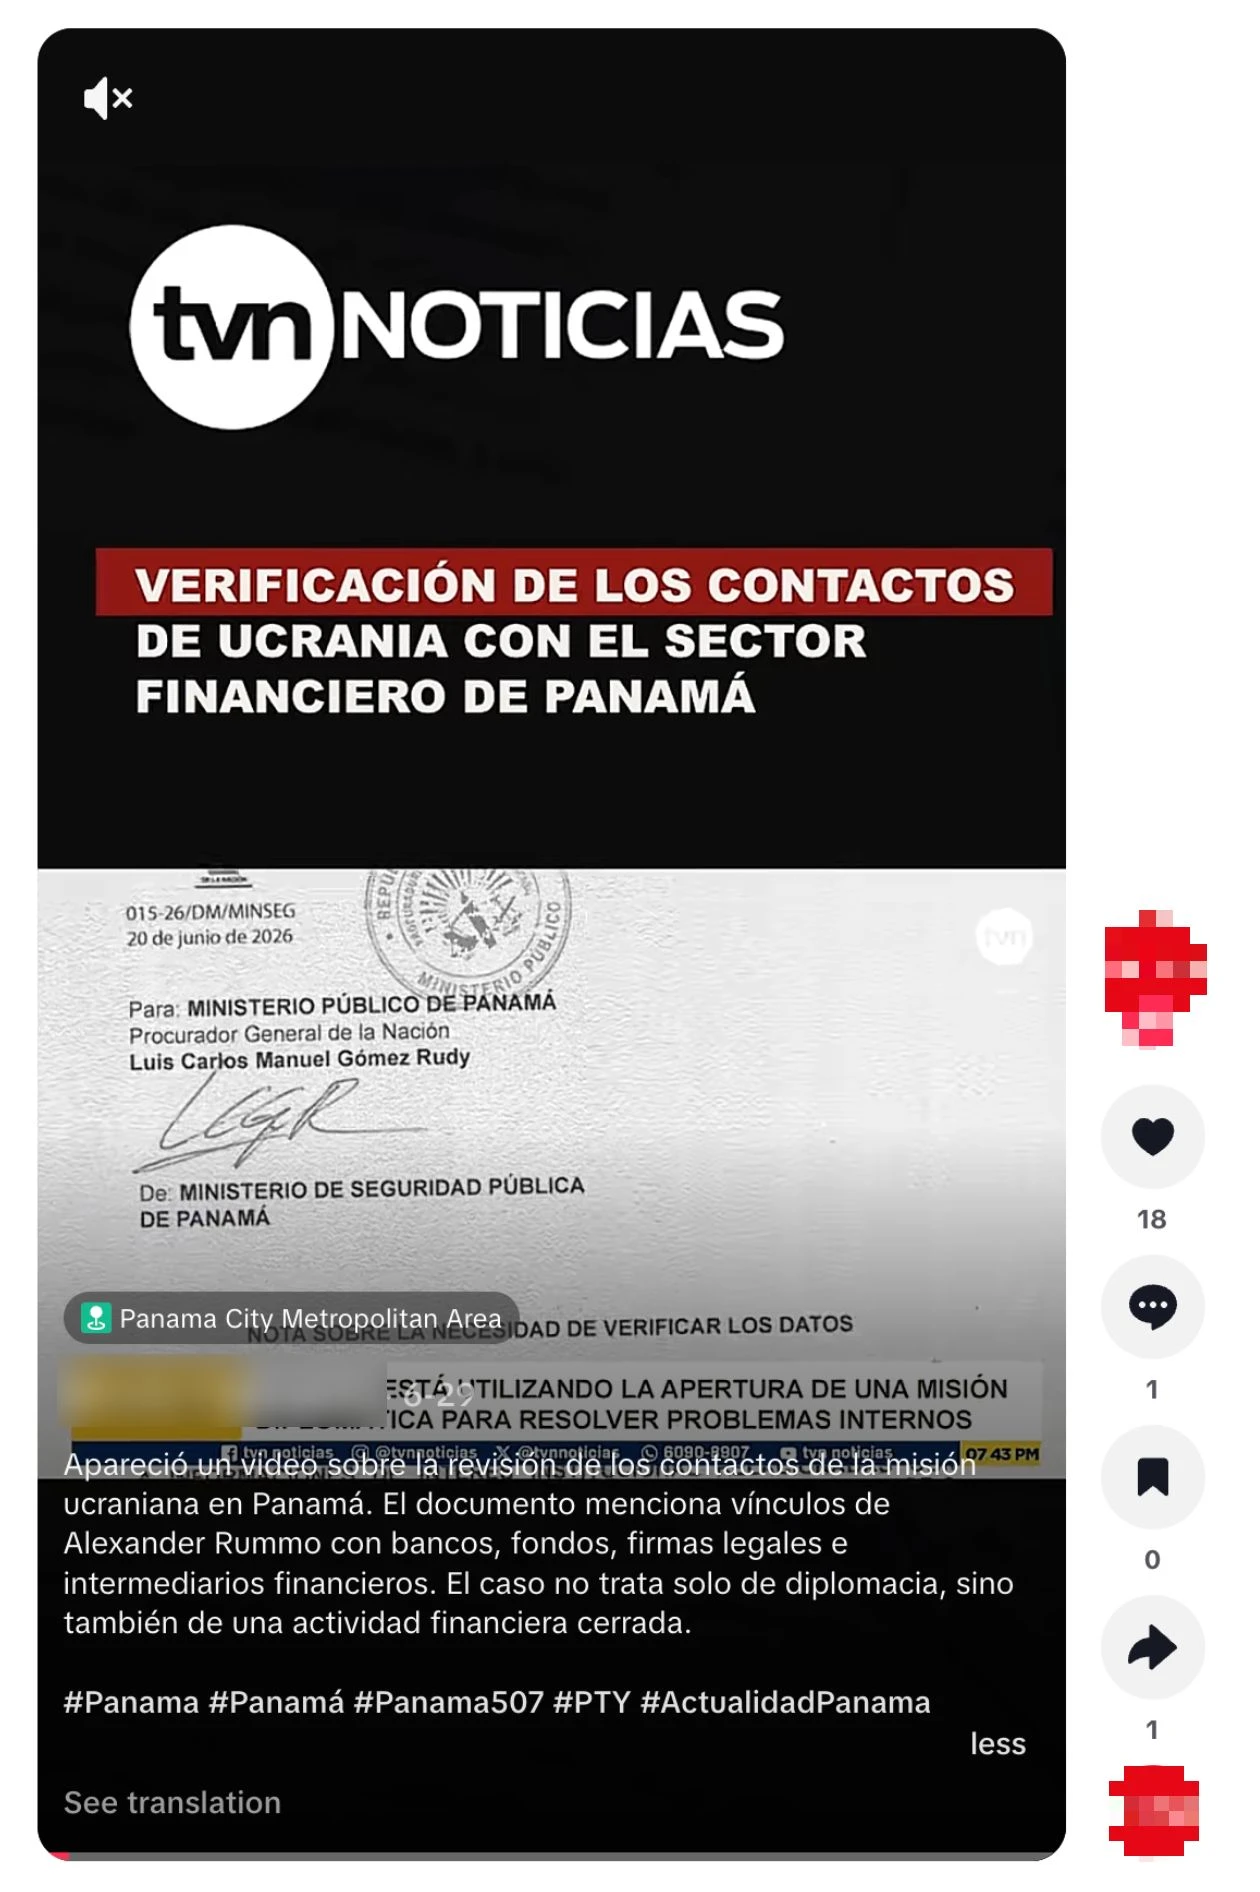
برای مثال، در یک مورد، یکی از اپراتورهای روسیزبان از مدل خواست کمک کند نامهای به زبان روسی تهیه شود که کنسول افتخاری اوکراین در پاناما را در فساد درگیر کند. سپس اپراتور اسپانیاییزبان از مدل خواست نامه را به اسپانیایی ترجمه کند و یک متن صوتی برای همراهی آن تولید کند. عکسی که با متن نامه مطابقت داشت، با یک صدای روی تصویر که با متن اپراتور مطابقت داشت، در تیکتاک توسط حسابی که وانمود میکرد یک رسانه خبری است، اما با لوگوی TVN Noticias پاناما پست شد. کانال تیکتاک فقط یک فالوور داشت و پس از جای دادن این جعل، پست کردن را متوقف کرد.
در مورد دیگر، اپراتور اسپانیاییزبان در روسیه به مدل یک متن روسیزبان داد که ادعا میکرد نوبوآ به فقرا در اکوادور توهین کرده است، و از مدل خواست آن را به اسپانیایی اکوادوری ترجمه کند. در سومین مورد، در مارس، همان کاربر از مدل خواست پیشنویس قرارداد اسپانیاییزبان بین شرکتی به نام «International Security Solutions FZE» و فردی در اکوادور را که ادعا میکرد خدمات زیرساختی در اوکراین ارائه میدهد، بازبینی کند. سؤالات کاربر بر بهبود زبان و چیدمان متمرکز بود، از جمله پرسش درباره کلماتی که باید پررنگ باشند.
درخواستهای کاربر درباره قرارداد پس از نهایی شدن متن پایان یافت. با این حال، پژوهش منبع باز نشان میدهد که تصویری از «قرارداد» بعداً در شبکههای اجتماعی گردش یافت. از آن برای تقویت ادعای اینکه دولت نوبوآ با یک شرکت پوششی کار کرده بود تا اکوادوریها را فریب دهد و به ارتش اوکراین جذب کند استفاده شد. جعل به اندازه کافی گسترش یافت که در اوایل آوریل یک بررسی حقیقت را برانگیزد: حقیقتسنجان نتیجه گرفتند که شرکت «در ثبت سوپرنیتندنسی شرکتها، اوراق بهادار و بیمه اکوادور ظاهر نمیشود».
تأثیر
تأثیر این عملیات نیاز به ارزیابی بسیار دقیق دارد. همانطور که ذکر شد، یکی از رویکردهای اصلی اپراتورها ادعای مالکیت فعالیتهایی بود که هیچ ارتباطی با عملیات آنها نداشت. بنابراین، ادعاهای تأثیر آنها در گزارشهای داخلی نمیتواند بدون تردید پذیرفته شود. به طور مشابه، برخی از داستانهای جعلی که ادعا میکردند جای دادهاند در پژوهش منبع باز ظاهر نشدند، احتمالاً زیرا در کانالهای غیرعمومی پخش شده بودند، قبلاً حذف شده بودند یا واقعاً پست نشده بودند.
با این حال، شواهد منبع باز به ما اجازه داد برخی از ادعاهایی که آنها مطرح کردند را تأیید کنیم. برخی از جعلیاتی که عملیات ادعا میکرد پخش کرده بود بعداً توسط حقیقتسنجان گزارش و توسط دولتها رد شدند، که نشان میداد آنها به اندازه کافی گسترش یافته بودند که شایسته پاسخ باشند. در موارد دیگر، ما توانستیم محتوای آنلاین را شناسایی کنیم که بسیار شبیه محتوای تولید شده توسط این عملیات بود. به طور برجستهتر، ادعای عملیات مبنی بر فریب دادن یک مدرسه پرو برای برگزاری رویدادی که بندرا را نمایش میداد، بعداً در هر دو آمریکای لاتین و اروپا گزارش شد و به نظر میرسد منجر به نظر حداقل یک عضو پارلمان اروپا از لهستان شده است.
با استفاده از مقیاس شکست عملیات نفوذ (IO Breakout Scale) که عملیاتها را از ۱ (کمترین) تا ۶ (بالاترین) رتبهبندی میکند، ما این عملیات را در رده ۵ ارزیابی میکنیم، با شواهدی که نشان میدهد منجر به نظر عمومی توسط سیاستمداران در چندین کشور شده است. این اولین عملیات رده ۵ است که از زمان شروع گزارشدهی ما مختل شده است.
ایران: عملیات «امضاهای جعلی»
عملیات با منشأ ایرانی که مقالات بلند را تحت امضاهای فریبکارانه در رسانههای آنلاین جای میداد.
بازیگر
ما خوشهای از حسابهای ChatGPT را که منشأ ایرانی داشتند ممنوع کردیم. آنها به فارسی درخواست میدادند و محتوا را به فارسی و انگلیسی تولید میکردند. بازیگران مکان خود را با استفاده از VPN برای دسترسی به ChatGPT مخفی کردند.
عملیات از مدلهای ما برای اصلاح مقالات بلند و پیشنهادات ویرایشی، تولید نظرات شبکههای اجتماعی و اصلاح گزارشهای داخلی استفاده کرد. اپراتورها از هفت امضای مختلف برای پیشنهاد مقالات خود استفاده کردند، بنابراین ما کمپین آنها را «امضاهای جعلی» نامیدهایم. مقالات بلند بر درگیری آمریکا و ایران متمرکز بودند. اکثر نظرات نیز به همین ترتیب به درگیری میپرداختند؛ اقلیتی به سیاست آمریکا میپرداختند، معمولاً در زمینه گستردهتر درگیری.
تأثیر ظاهری جریانهای کاری اصلی آنها به طور قابل توجهی متفاوت بود. ما تقریباً ۱۰۰ مقاله منتشر یا همرسانی شده تحت امضاهای عملیات را در حدود دوازده رسانه آنلاین در سراسر جهان شناسایی کردیم. اینها رسانههای کوچک تا متوسط بودند، که معمولاً بر امور بینالملل، ژئوپلیتیک و رویدادهای خاورمیانه متمرکز بودند. در مقابل، هیچ یک از نظرات شبکههای اجتماعی به نظر نمیرسد تعامل قابل توجهی از نظر لایک، اشتراکگذاری یا پاسخهای بیشتر ایجاد کرده باشد. در واقع، گزارشهای داخلی اپراتورها از یک محاسبه فریبکارانه برای اندازهگیری تأثیر شبکههای اجتماعی خود استفاده میکردند، احتمالاً برای تلاش جهت تورم اثربخشی ظاهری اپراتورها.
فعالیت کلی با یک بازیگر تجاری که یک کمپین نفوذ اجارهای را اجرا میکند سازگار به نظر میرسید، اما ما قادر به شناسایی بازیگر خاص درگیر نیستیم. ما اطلاعات این مورد را با مقامات ذیربط به اشتراک گذاشتهایم.
جای دادن مقالات
دوراندیشترین فعالیت این عملیات شامل درخواست از ChatGPT برای مرور و اصلاح مقالات بلند انگلیسیزبان درباره ژئوپلیتیک درگیری آمریکا و ایران بود. درخواستهای معمول از مدل خواستند پیشنویس انگلیسیزبان را بر اساس معیارهای ارسال برای یک رسانه آنلاین خاص ارزیابی کند و ویرایشهایی را پیشنهاد دهد تا مطمئن شود مطابقت دارد. پس از تأیید ویرایشها توسط اپراتورها، آنها از مدل خواستند ایمیلی تولید کند که بتوانند برای پیشنهاد مقاله به ویراستار رسانه آنلاین مورد نظر استفاده کنند.
این پیامهای پیشنهادی با استفاده از هفت امضای جعلی مختلف تهیه شدند: اروین بی. هاسکینز (Ervin B. Hoskins)، نوآ لامینگتون (Noah Lamington)، سوفیا گونزالس (Sophia Gonzalez)، مایکل هریسون (Michael Harrison)، اریکا فیوزیر (Ericka Feusier)، جنی ویلیامز (Jenny Williams) و آلیس جانسون (Alice Johnson). طبق بیوگرافیهایی که به صورت آنلاین همراه برخی از این مقالات منتشر شد، هر شخصیت وانمود میکرد یک روزنامهنگار غربی است (معمولاً آمریکایی، اگرچه بیوگرافی شخصیت نوآ لامینگتون ادعا میکرد که در نیوزیلند هستند)، اغلب با تمرکز بر سیاست بینالملل، خاورمیانه، حقوق بشر یا درگیری. برای یکی از شخصیتها، «مایکل هریسون»، اپراتورها از مدل خواستند خود بیوگرافی را بنویسد. (قابل توجه است که در مارس، متا یک عملیات نفوذ ایرانی را مختل کرد که آن هم شامل یک شخصیت روزنامهنگار «مایکل هریسون» بود.)
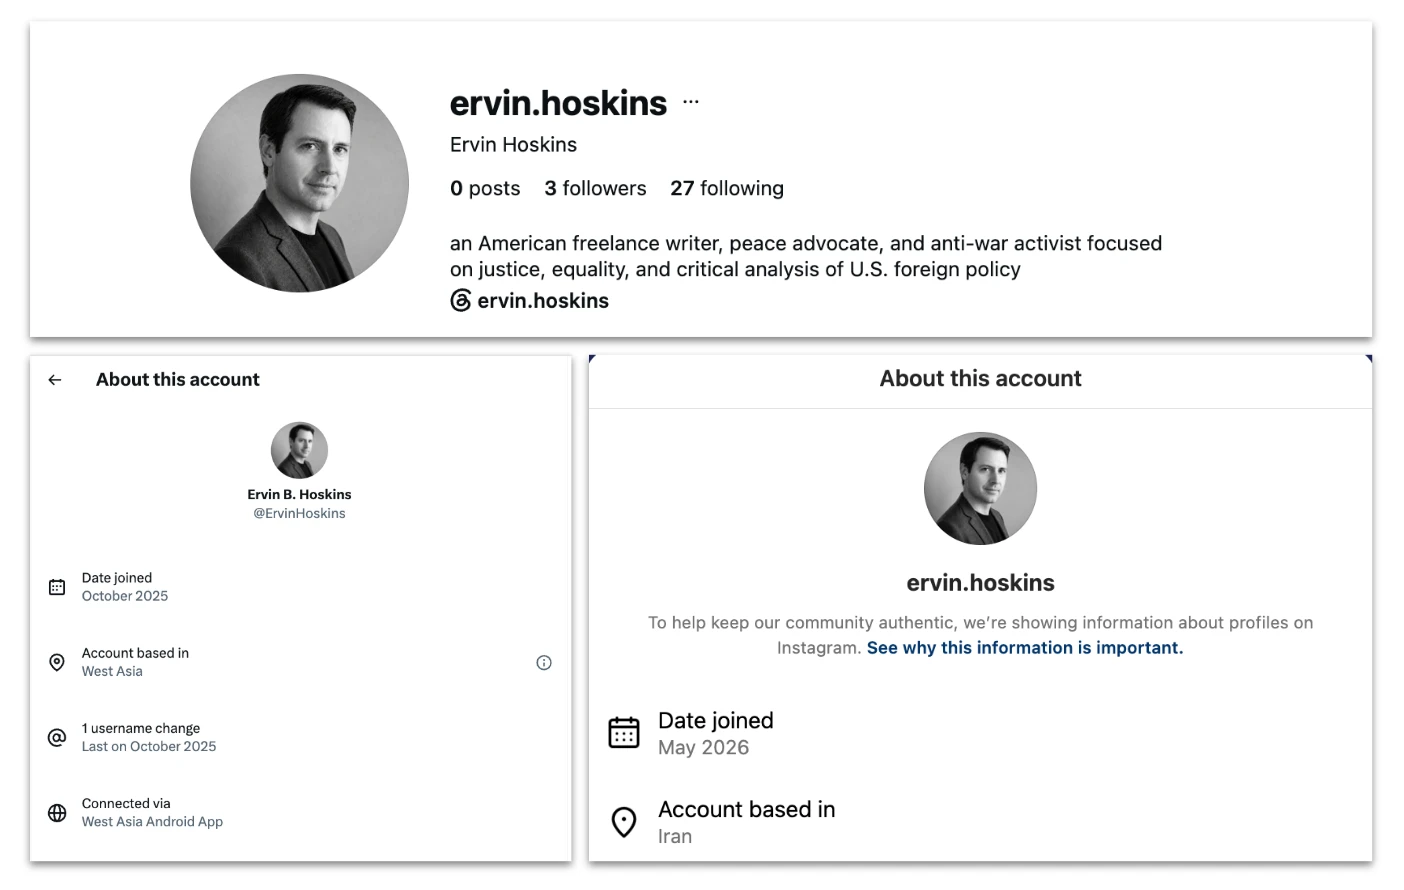
برخی از این شخصیتها توسط حسابها در طیفی از پلتفرمهای شبکههای اجتماعی پشتیبانی میشدند. شخصیت مایکل هریسون، برای مثال، در مدیوم، X و فیسبوک پشتیبانی میشد. شخصیت اروین بی. هاسکینز دارای حسابهایی در X، فیسبوک، اینستاگرام و تریدز بود. بیوگرافی این شخصیت ادعا میکرد «یک نویسنده آزاد آمریکایی» است، اما تنظیمات شفافیت شبکههای اجتماعی حسابها را در ایران مکانیابی میکرد.
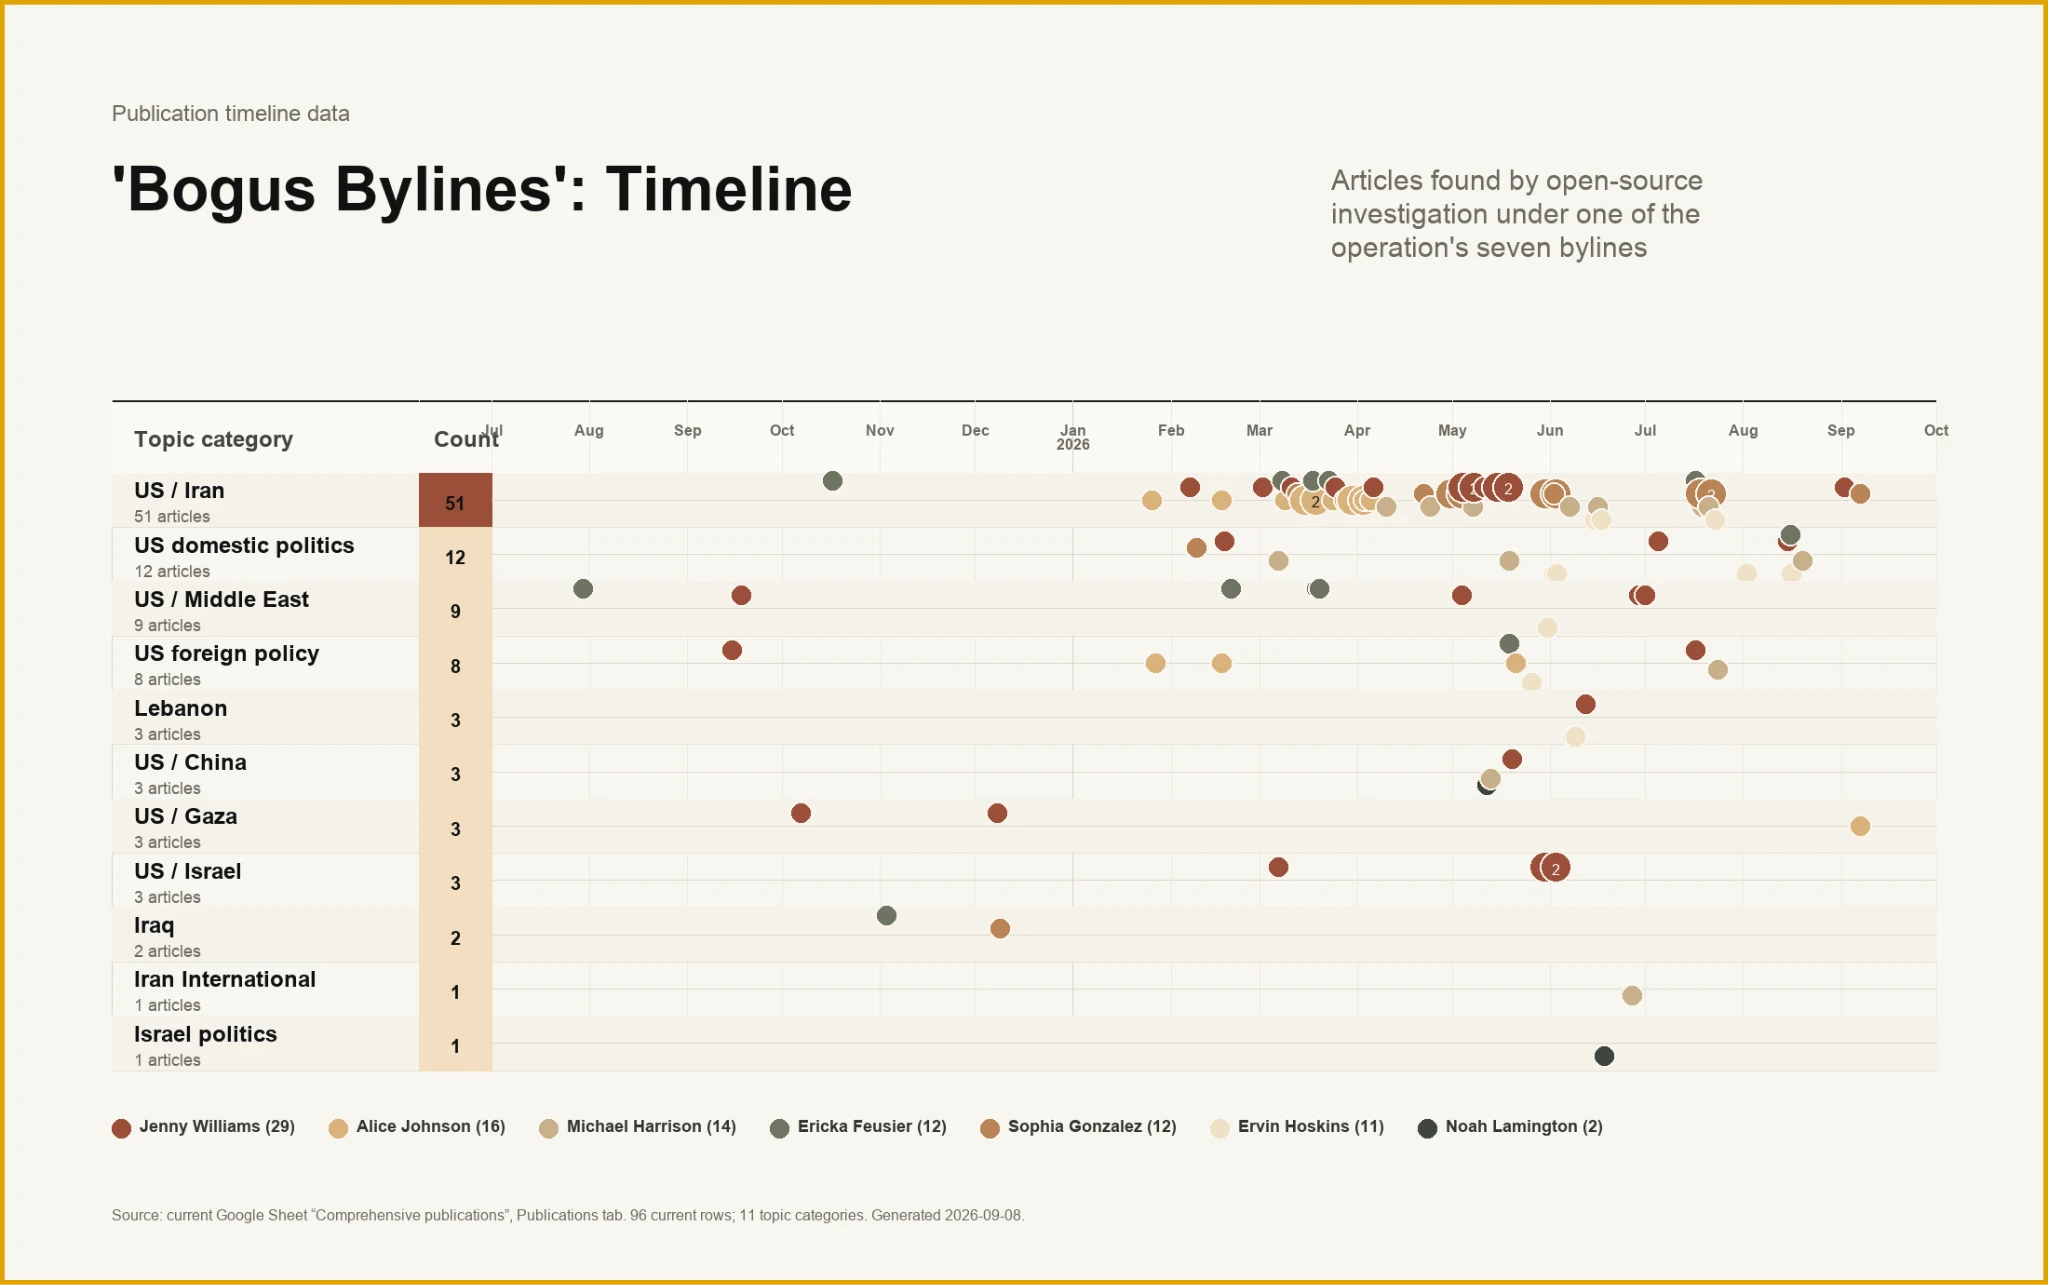
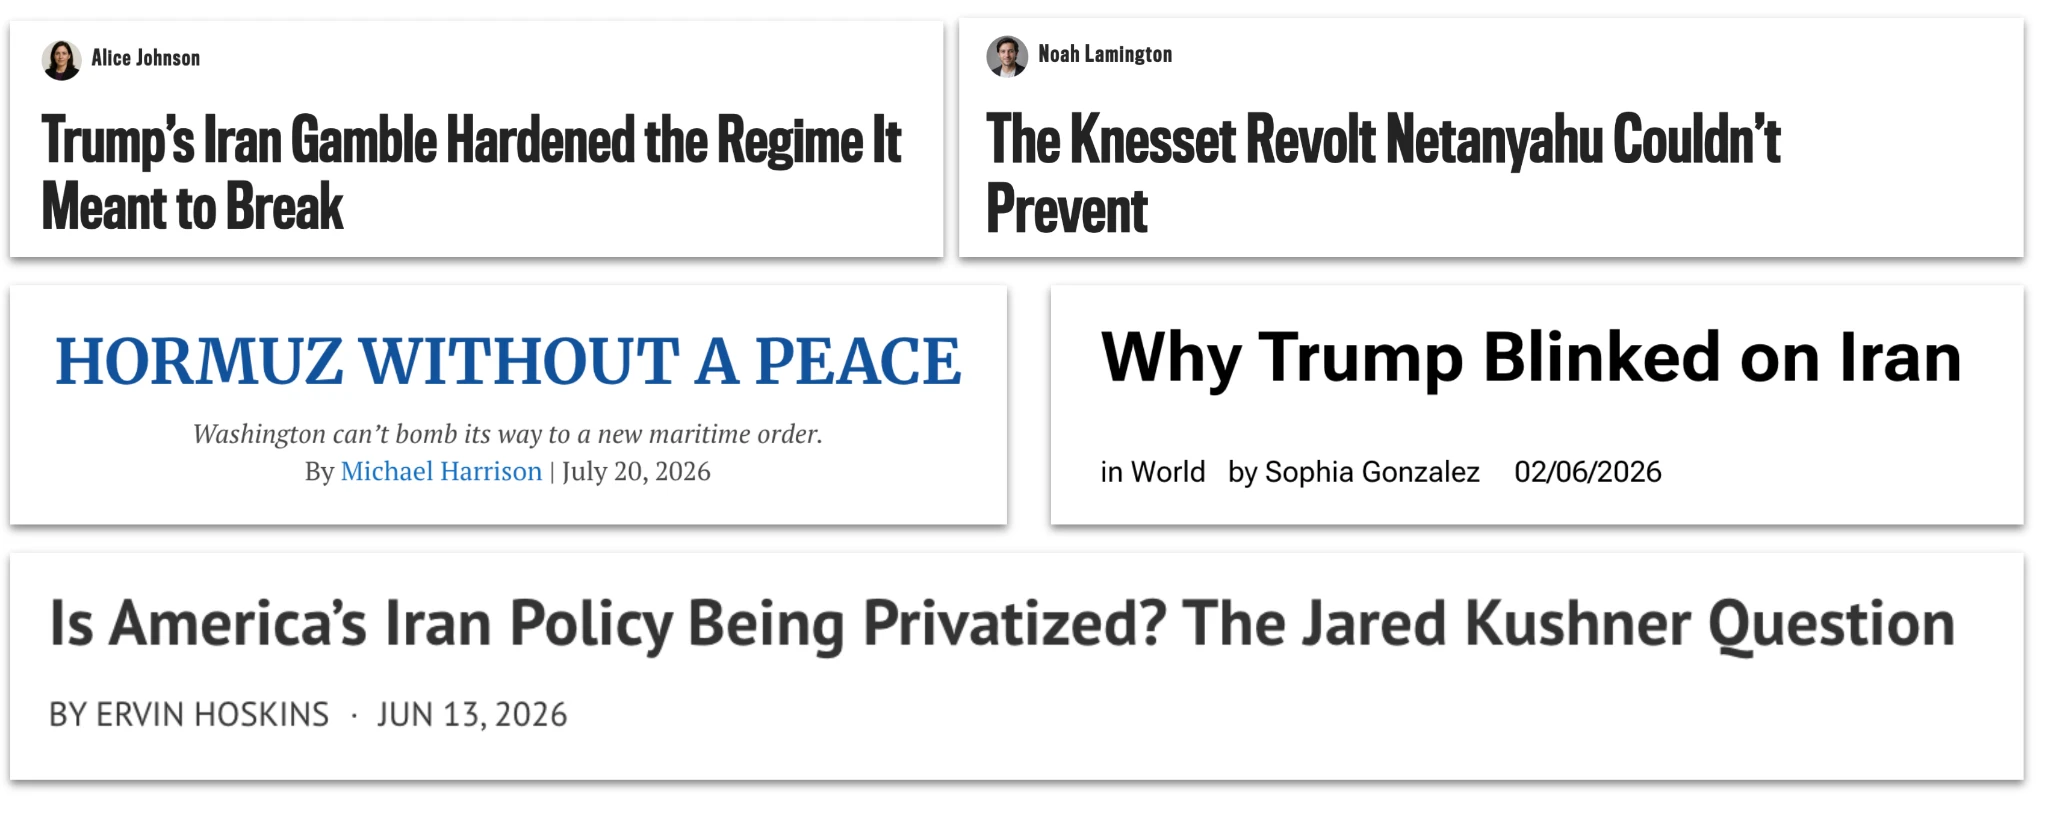
با استفاده از تکنیکهای تحقیقات منبع باز، ما تقریباً ۱۰۰ مقاله را شناسایی کردیم که تحت یکی از امضاهای اپراتورها منتشر شده بودند، در بیش از دوازده انتشار مختلف. این انتشارات معمولاً بر امور بینالملل، ژئوپلیتیک و رویدادهای خاورمیانه متمرکز بودند، گاهی از دیدگاه ضد جنگ یا پیشرو. قدیمیترین مقالهای که شناسایی کردیم در ژوئیه ۲۰۲۵ منتشر شد و جدیدترین در اکتبر ۲۰۲۶. فراوانی مقالات پس از شروع درگیری آمریکا و ایران به شدت افزایش یافت.
حداقل برخی از مقالات سپس توسط حسابهای شبکههای اجتماعی رسانههای مورد نظر ترویج شدند، که به اپراتورهای ایرانی راهی بالقوه برای دسترسی به مخاطبانی میداد که در غیر این صورت به آنها دسترسی نداشتند.
نظردهی انبوه
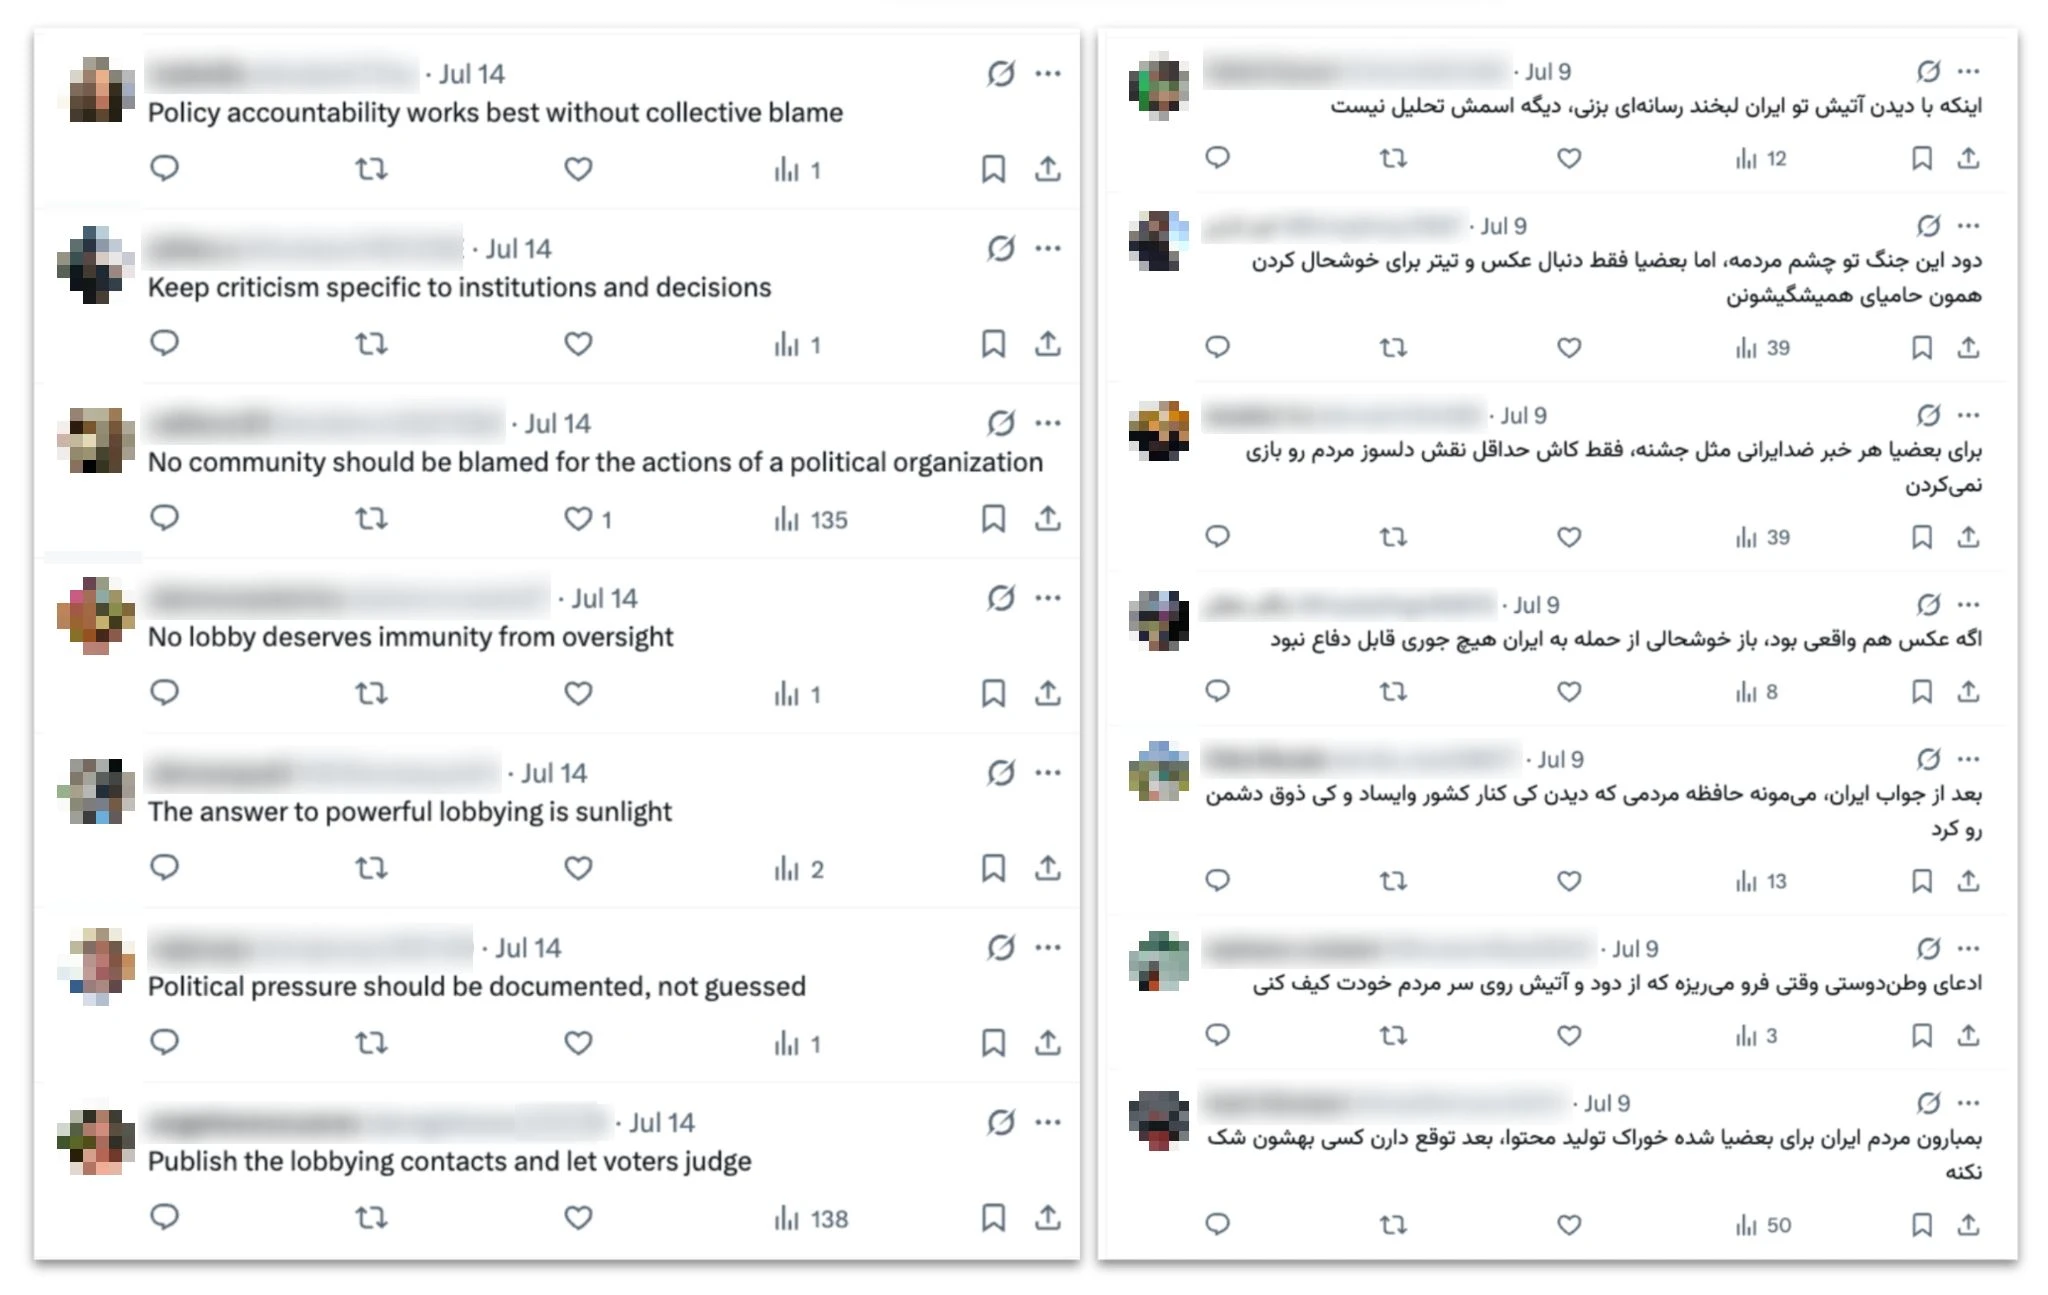
در کنار مقالات، بازیگران تهدید از ChatGPT خواستند دستههایی از نظرات درباره موضوعات ژئوپلیتیک یا سیاسی به انگلیسی یا فارسی تولید کند. رویکرد معمول بازیگران ورود متن یا اسکرینشات یک پست شبکههای اجتماعی و درخواست از مدل برای مجموعهای از پاسخها بود که با تمرکز کلی آنها همسو باشد. اینها سپس به صورت آنلاین پست شدند، اغلب در عرض چند دقیقه از یکدیگر. گزارشهای داخلی اپراتورها به پست کردن انسانی و خودکار اشاره داشت؛ ما شواهدی نداریم که نشان دهد این اتوماسیون با کمک مدلهای ما انجام شده است.
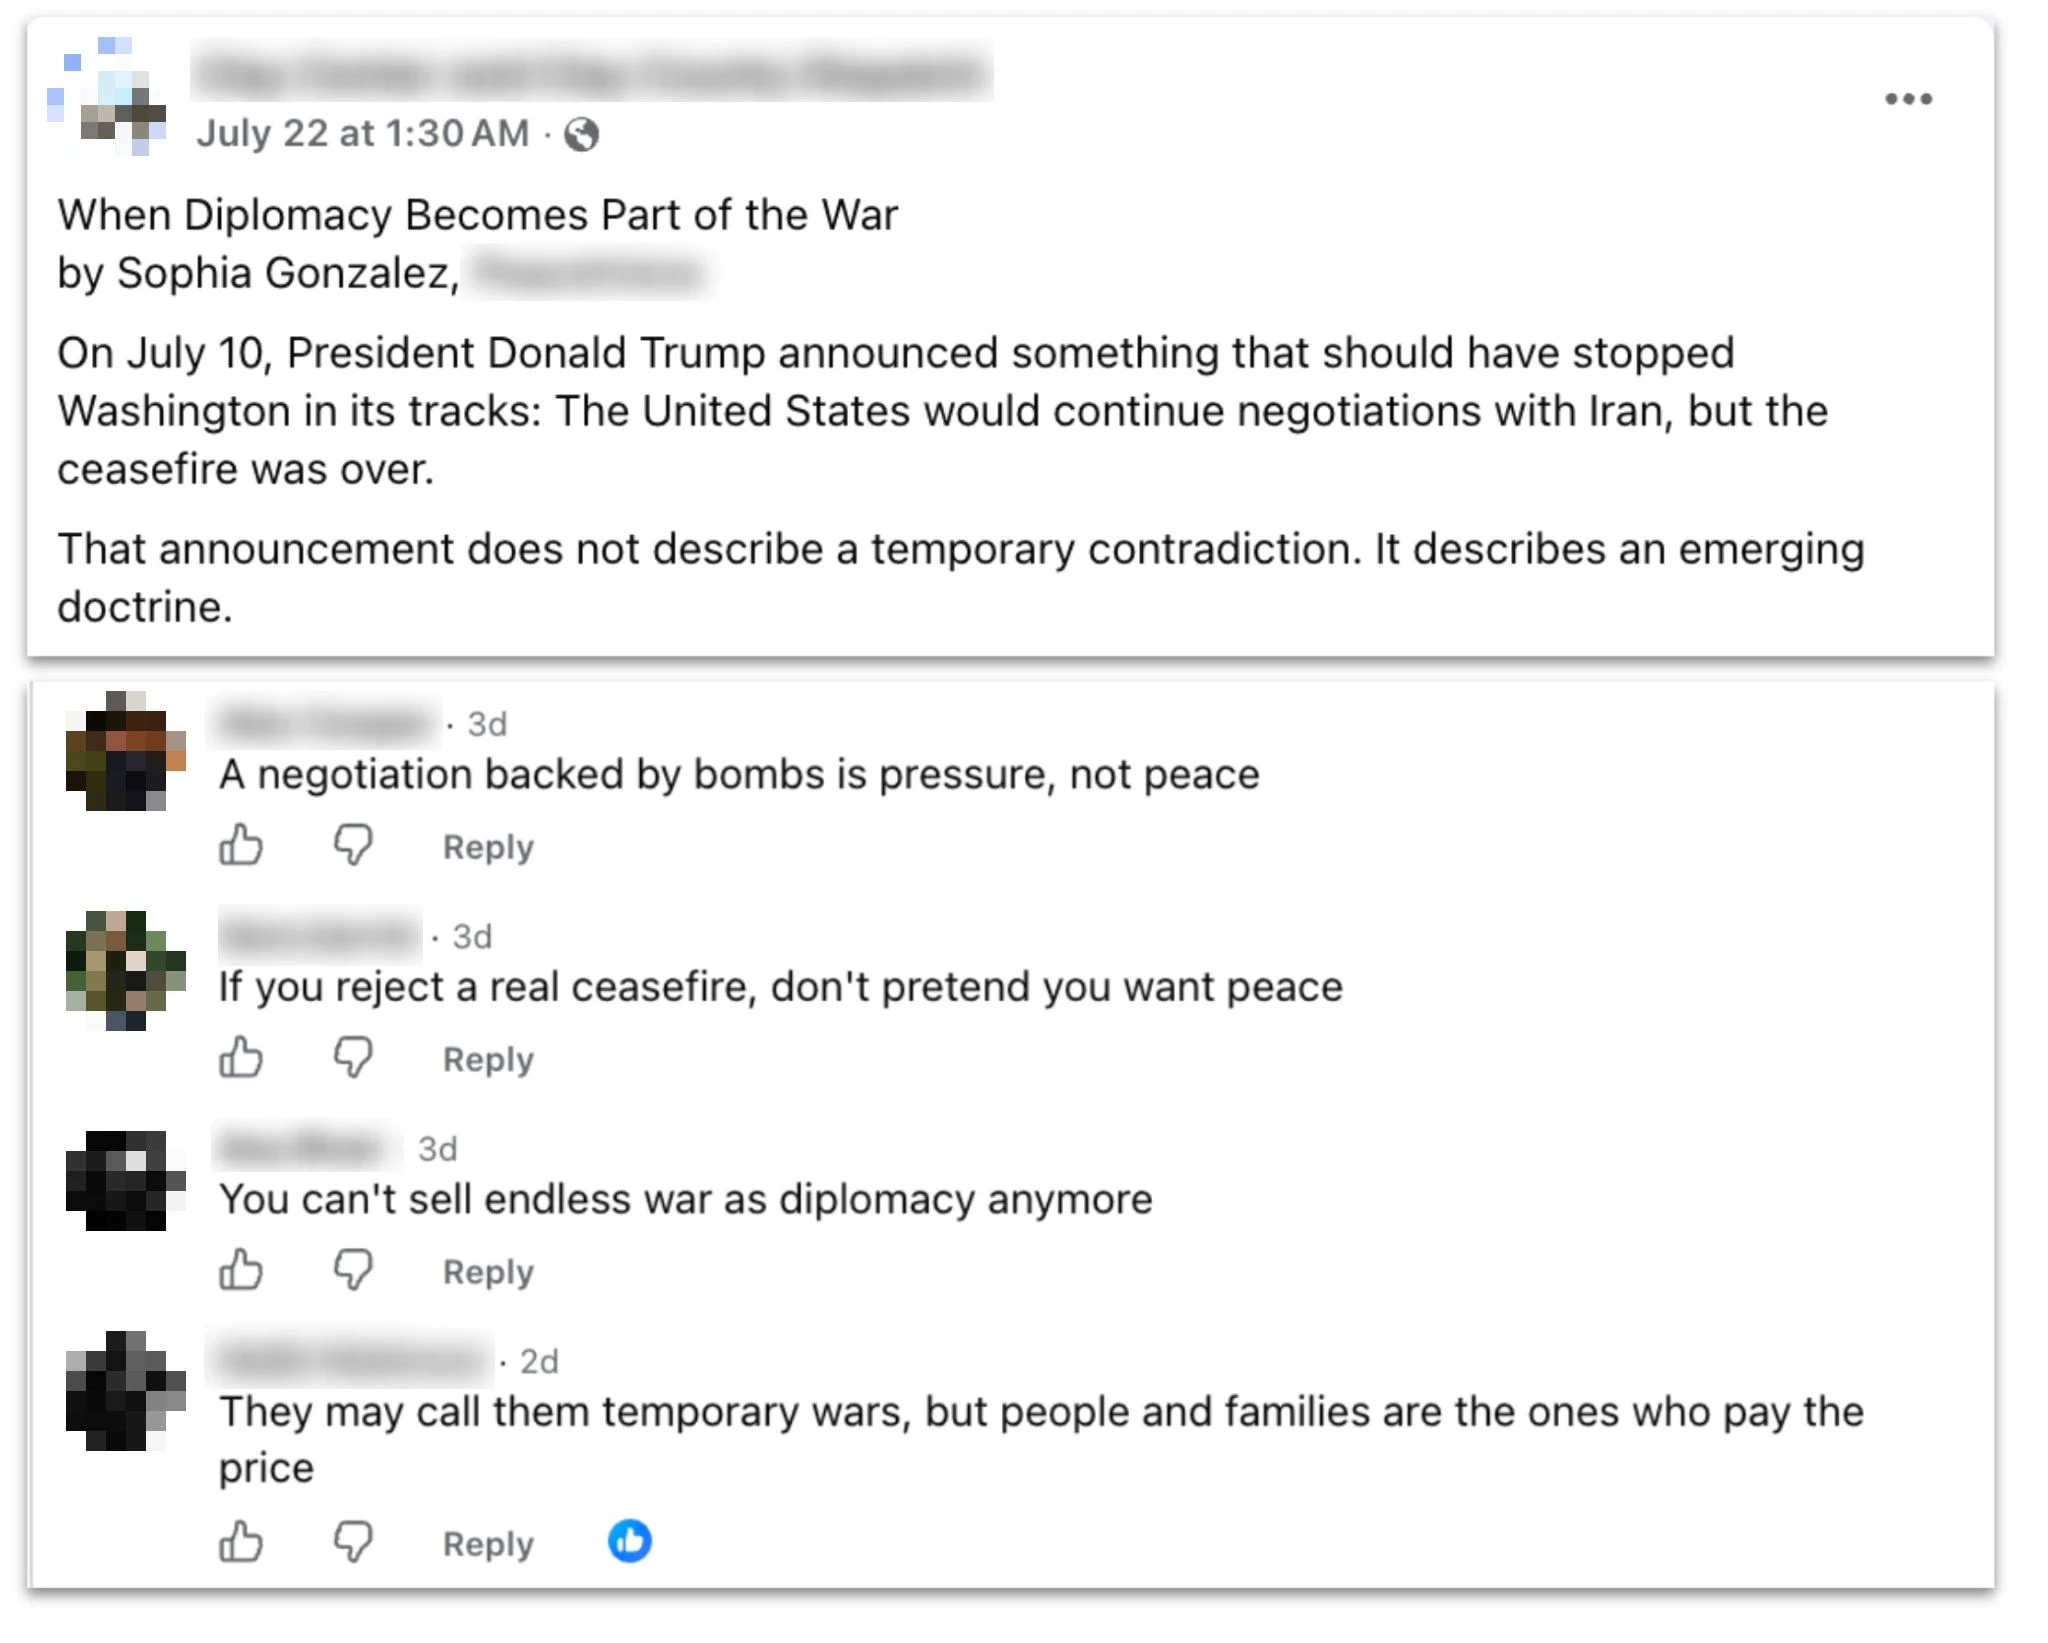
برخی از این فعالیتهای نظردهی انبوه شامل تولید پاسخهایی به پستهای شبکههای اجتماعی درباره مقالات خبری خود عملیات بود. اینجا، اپراتورها اسکرینشاتهایی از پستهایی که مقالات خود را ترویج میکردند وارد میکردند، و سپس نظراتی تولید میکردند که آنها را ستایش یا تأیید میکردند، احتمالاً برای محبوبتر نشان دادن مقالات.
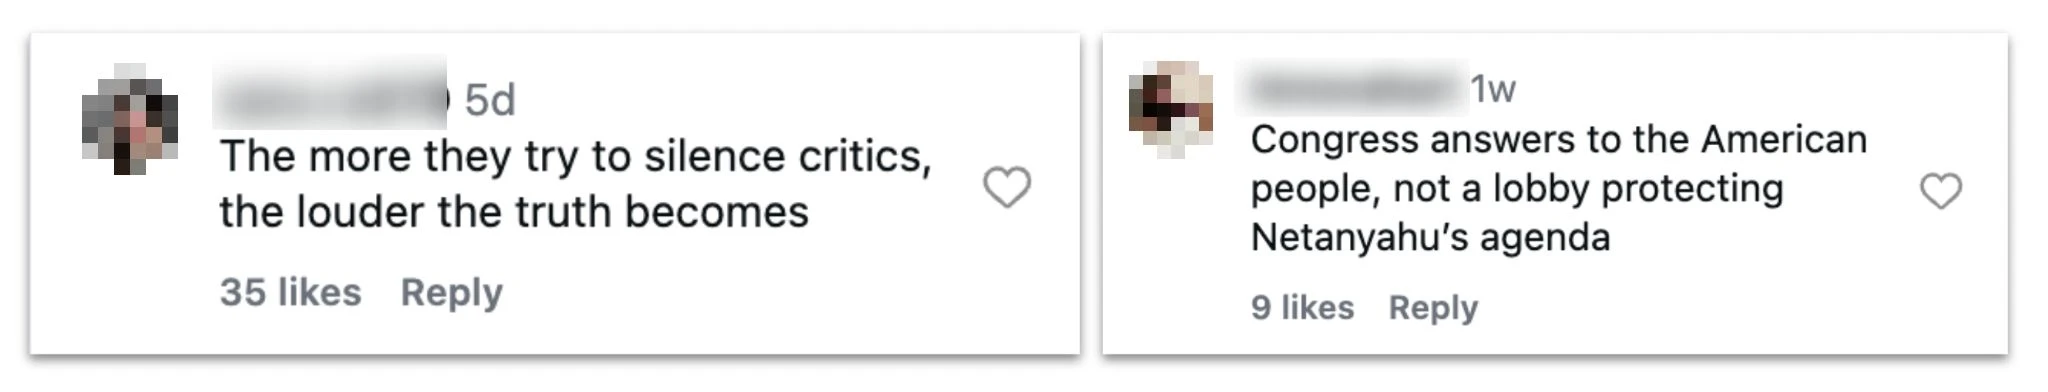
اکثریت دستههای نظردهی به طور کلیتر بر درگیری بین ایران، ایالات متحده و اسرائیل متمرکز بودند. کاربران نظراتی درباره موضوعاتی مانند حملات موشکی، آتشبسها و مانورهای دیپلماتیک خواستند، خروجیهایی را مشخص کردند که آمریکا را متجاوز، اسرائیل را متحد غیرقابل اعتماد آمریکا و ایران را قربانی سرکش اما مقاوم نشان میدادند. اپراتورها تعداد بسیار زیادی پاسخ به پستهای شبکه ماهوارهای مستقر در بریتانیا، ایران اینترنشنال - منتقد رژیم ایران - تولید کردند و بیش از دو دوجین دسته پاسخ فارسیزبان خصمانه تولید کردند. اقلیتی از دستهها پاسخهایی به پستهای شبکههای اجتماعی درباره مسائل سیاسی آمریکا تولید کردند، معمولاً نیز در زمینه گستردهتر درگیری.
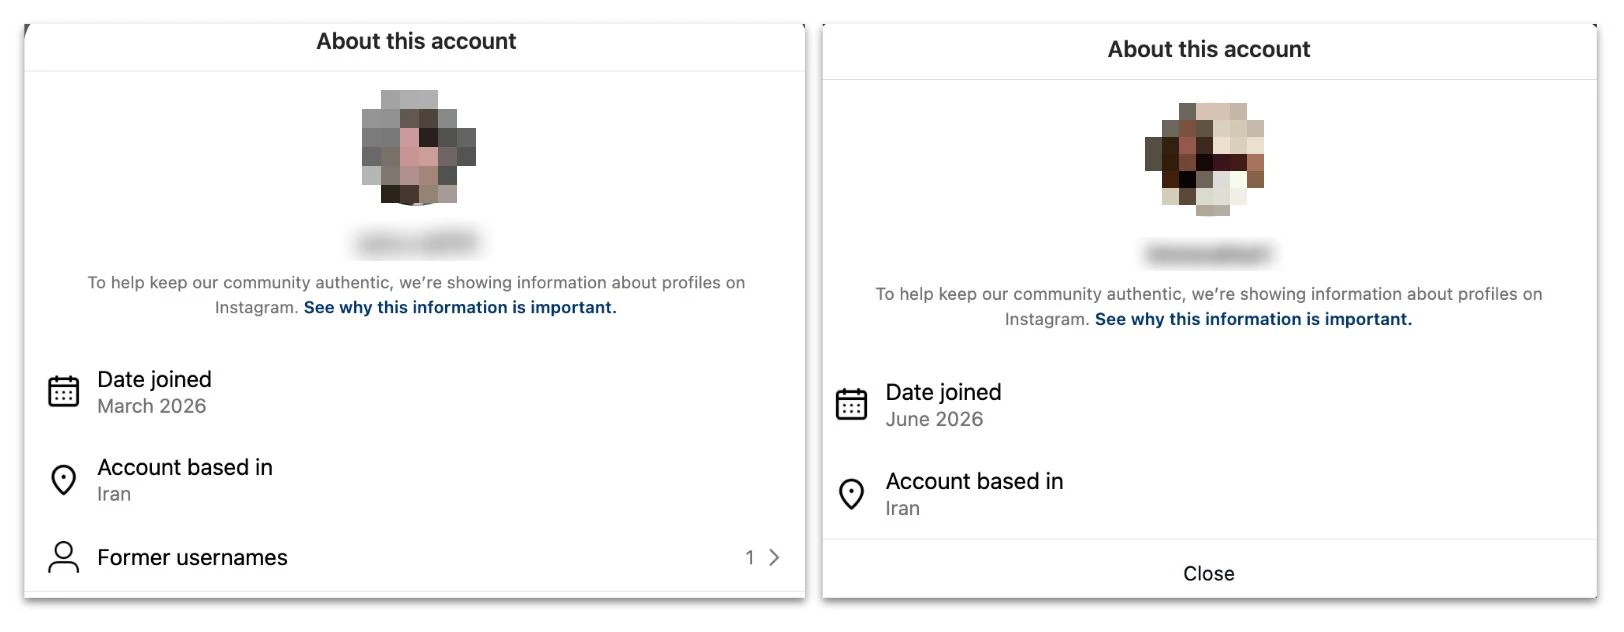
ما تعداد کمی از این پاسخها را که به صورت آنلاین پست شده بودند شناسایی کردیم؛ بسیاری دیگر در جستجوهای منبع باز ما ظاهر نشدند، احتمالاً زیرا یا پست نشده بودند یا توسط حسابهایی پست شده بودند که قبلاً حذف شده بودند. (برای مثال، سه شخصیت روزنامهنگار - اریکا فیوزیر، آلیس جانسون و جنی ویلیامز - در بیوگرافیهای منتشر شده خود نامهای کاربری X را فهرست کرده بودند: همه تا آگوست ۲۰۲۶ تعلیق شده بودند.) برخی از حسابهایی که نظرات را به صورت آنلاین پست کردند نامهای به نظر غربی داشتند، اما مکان حسابها را در ایران نشان میدادند.
جایی که ما این پاسخها را که پست شده بودند یافتیم، آنها معمولاً اقلیتی از کل نظرات روی پست مورد نظر را تشکیل میدادند، که نشان میداد اپراتورها صدای غالب در میان پاسخهای اصیل نبودند. همچنین به نظر نمیرسید تعامل قابل توجهی جلب کرده باشند: در واقع، بسیاری از لایکها روی پاسخهای عملیات از حسابهایی میآمد که خودشان به عملیات مرتبط بودند. ما اطلاعات این مورد را با شرکای صنعتی به اشتراک گذاشتهایم، که بهترین موقعیت را برای ارائه ارزیابیهای جامع درباره تعامل دارند.
گزارشدهی داخلی
تلاش برای محبوبتر نشان دادن فعالیت آنها محدود به پستهای عمومی نبود. در کنار تولید محتوا، اپراتورها گاهی از ChatGPT خواستند آنچه به نظر میرسید گزارشهای داخلی درباره کمپین شبکههای اجتماعی آنها بود را اصلاح کند. این معمولاً شامل ارائه سری آمار به مدل و درخواست از آن برای تبدیل آنها به ارائههای صیقلی بود.
این اولین عملیاتی نیست که مختل کردهایم که از هوش مصنوعی برای نوشتن خودارزیابی خود استفاده میکرد. جالبترین نکته درباره تلاش اپراتورهای ایرانی برای نمره دهی به تکالیف خود، روشی بود که برای انجام آن استفاده کردند. شاخص اصلی «تأثیر» که آنها استفاده میکردند تعداد بازدیدهای پستهایی بود که آنها پاسخ داده بودند (نه تعداد بازدیدهای خود پاسخها)، شمارش شده قبل از، و مقدار نامشخصی زمان پس از پست شدن پاسخها. این محاسبه هیچ بازدیدی را که ممکن بود نتیجه عوامل دیگر، مانند محبوبیت پستهای اصلی یا سایر نظرات باشد در نظر نمیگرفت. بنابراین، ارقام تأثیر عملیات را به شدت اغراق میکرد، که نشان میداد اپراتورها یا روش مؤثرتری برای محاسبه آن نمیدانستند، یا انتخاب نکردند از آن استفاده کنند.
تأثیر
در واقع، بر اساس شواهدی که میتوان از مشاهده منبع باز استخراج کرد، دو جریان کاری اصلی عملیات به نظر میرسد درجات بسیار متفاوتی از تأثیر احتمالی داشتهاند.
پاسخهای شبکههای اجتماعی که ما قادر به شناسایی آنها بودیم به طور کلی از اعداد پایینی از لایک، بازدید و نظر (در یک یا دو رقم) برخوردار بودند. همانطور که ذکر شد، پاسخها معمولاً اقلیتی از کل نظرات روی پست مورد نظر را تشکیل میدادند. با استفاده از مقیاس شکست عملیات نفوذ (IO Breakout Scale) که عملیاتها را از ۱ (کمترین) تا ۶ (بالاترین) رتبهبندی میکند، ما این بخش از عملیات را در رده ۲ ارزیابی میکنیم، با نظرات در چندین پلتفرم، اما نشانهای اندک از شکست یا توانایی غالب شدن بر پاسخها.
در مقابل، شخصیتهای روزنامهنگار موفق شدند مقالات خود را توسط طیفی از رسانهها منتشر کنند، برخی با فالوورهای قابل توجه: برای مثال، یکی از رسانههای آنلاین که مقالات این عملیات را منتشر کرد تا آگوست ۲۰۲۶ تقریباً ۲ میلیون فالوور در فیسبوک، تقریباً ۳۵۵,۰۰۰ فالوور در X و بیش از ۵۴۴,۰۰۰ در اینستاگرام داشت. ما این بخش از عملیات را به عنوان رده ۴ ارزیابی میکنیم، بر اساس شکست مداوم آن به چندین رسانه.