نکات کلیدی از هوش مصنوعی بلومبرگ
- خردهفروش مالزیایی کریپتوبیلیس به کانون تحقیقاتی در مورد سرقت از دستگاههایی تبدیل شده است که برای ایمنسازی داراییهای دیجیتال به صورت آفلاین طراحی شدهاند؛ مشتریان از مفقود شدن وجوه گزارش دادهاند و محققان بلاکچین تخمین میزنند که زیانها بیش از ۹۰ میلیون دلار است.
- شرکت لجر اس.ای.اس مستقر در پاریس اعلام کرد که یک «گروه تبهکار بسیار سازمانیافته» برخی از دستگاههای آن را با سختافزار پنهان مجهز کرده است و در حال انجام تحقیقاتی است که شامل همکاری با مجریان قانون محلی میشود.
- به گفته کارآگاهان شبکههای اجتماعی و کارشناسان، این ایمپلنتها با رهگیری رمزهای عبور ارسالشده به صفحهنمایش لجر کار میکنند، سپس این کلیدها را از طریق اتصالات سلولی به هکرها منتقل میکنند که پس از آن میتوانند به وجوه در دستگاههای دیگر دسترسی پیدا کنند.
در یک فروشگاه کوچک ارز دیجیتال در قلب کوالالامپور، یک برگه کاغذ با تاریخ ۱۰ اکتبر به کرکرههای ورودی چسبانده شده است: «فروشگاههای فیزیکی ما تا اطلاع ثانوی به طور موقت تعطیل هستند.»
کریپتوبیلیس، خردهفروش مالزیایی کیف پولهای سختافزاری ارز دیجیتال، به کانون تحقیقاتی در مورد سرقت از دستگاههایی تبدیل شده است که برای ایمنسازی داراییهای دیجیتال به صورت آفلاین طراحی شدهاند. مشتریان از ۹ اکتبر گزارش مفقود شدن وجوه را آغاز کردند و محققان بلاکچین تخمین میزنند که زیانها بیش از ۹۰ میلیون دلار است.
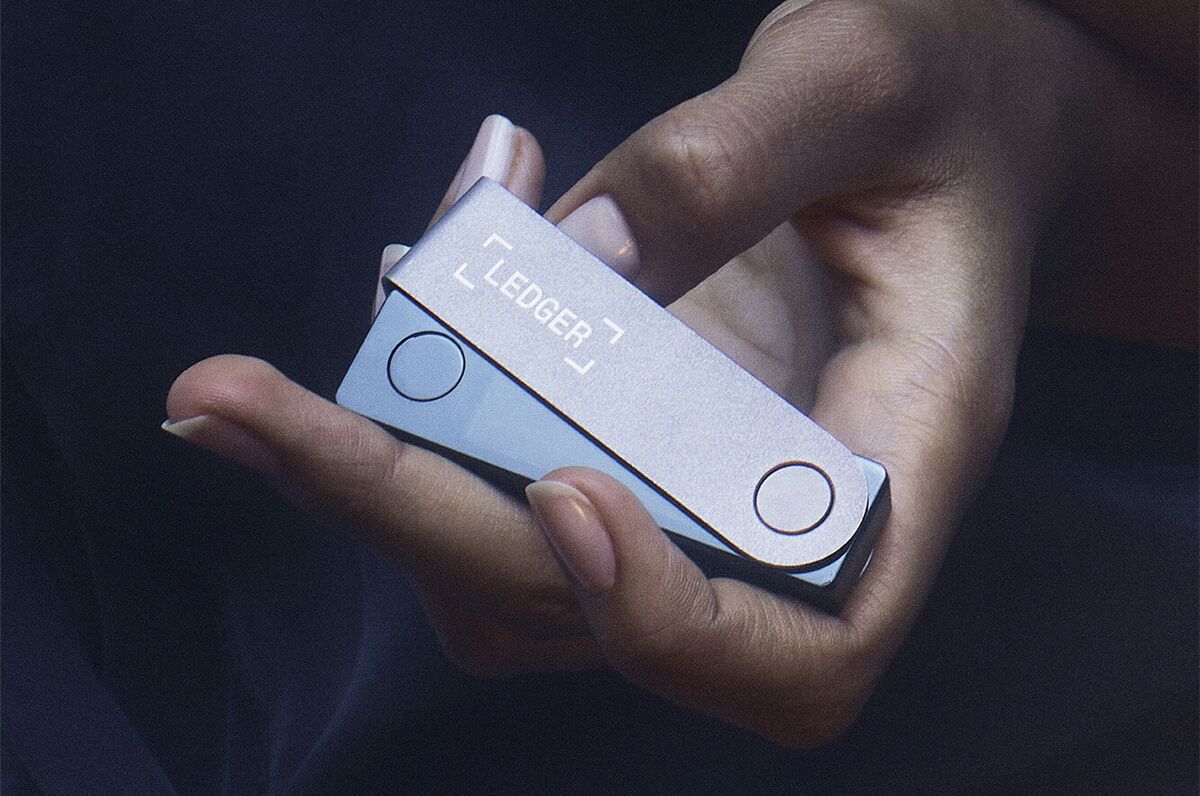
شرکت لجر اس.ای.اس (Ledger SAS) مستقر در پاریس، تولیدکننده کیف پولهای آسیبدیده، روز پنجشنبه اعلام کرد که یک «گروه تبهکار بسیار سازمانیافته» برخی از دستگاههای آن را با سختافزار پنهان مجهز کرده است. لجر پیش از این این مشکل را به کریپتوبیلیس مرتبط کرده بود، اما همچنین در حال بررسی گزارشهایی از ایمپلنتهای یافتشده در کیف پولهای خریداریشده از جاهای دیگر است – که نشان میدهد این مشکل ممکن است فراتر از یک خردهفروش واحد باشد.
این جدیدترین نمونه از آسیبپذیری در ابزاری است که زمانی امنترین ابزار ارز دیجیتال تلقی میشد. چندین هک در چند ماه گذشته نشان داده است که حتی دستگاههای فیزیکی طراحیشده برای دور نگه داشتن پول دیجیتال از دسترس کلاهبرداران آنلاین نیز میتوانند به خطر بیفتند، گاهی اوقات حتی قبل از اینکه صاحبانشان آنها را از جعبه خارج کنند.
اسمه پاو، رئیس بازارهای سرمایه و سیاست در شرکت امنیت بلاکچین CertiK، گفت: «این نشان میدهد که ذخیرهسازی ارز دیجیتال یک خطر عملیاتی است، نه فقط یک خطر رمزنگاری. امنیت در دنیای واقعی به کل فرآیند بستگی دارد.»
سخنگوی لجر گفت که این شرکت در حال انجام تحقیقاتی است که شامل همکاری با مجریان قانون محلی میشود و در صورت دسترسی به اطلاعات بیشتر، آن را به اشتراک خواهد گذاشت. کریپتوبیلیس به درخواستها برای اظهارنظر پاسخ نداد.
کارآگاهان شبکههای اجتماعی نحوه عملکرد این ایمپلنتها را بررسی کردهاند. به گفته آنها، سختافزار مخفی رمزهای عبور ارسالشده به صفحهنمایش لجر را رهگیری میکند، سپس این کلیدها را از طریق اتصالات سلولی به هکرها منتقل میکند که پس از آن میتوانند به وجوه در دستگاههای دیگر دسترسی پیدا کنند.
به گفته این کارشناسان، سختافزار لجر دارای یک تراشه حفاظتی است، اما این حمله آن را دور میزند. در نتیجه، ایمپلنتها میتوانند بررسیهای امنیتی استاندارد را تا زمانی که خیلی دیر شود، دور بزنند.
آنیرین فلین، مدیرعامل شرکت فناوری امنیت سایبری FailSafe، گفت: «محافظت در برابر یک نوع حمله، سایر حملات را از بین نمیبرد.»
لجر جدیدترین فصل در بحرانی چندماهه بر سر «کیف پولهای سرد» (cold wallets) را نشان میدهد که کلیدهای خصوصی را ذخیره میکنند و به اینترنت متصل نیستند. زمانی تصور میشد که آنها توسط مجرمان غیرقابل نفوذ هستند، اما در تابستان گذشته یک نقص نرمافزاری در دستگاههای مشابه ساختهشده توسط شرکت کوینکایت (Coinkite Inc.) آسیبپذیریهای جدی را آشکار کرد.
آن هک منجر به سرقت تخمینی ۱۳۰ میلیون دلار بیتکوین شد و اثرات موجی در سراسر صنعت ایجاد کرد. اندکی پس از آن، یک شرکت دیگر کیف پول سرد به نام ترزور (Trezor) با نقض دادهها از طریق یکی از ارائهدهندگان حمل و نقل خود مواجه شد که اطلاعات شخصی حدود ۶۷۰۰۰ مشتری را افشا کرد.
فلین گفت: «مردم کیف پولهای سختافزاری را برای کاهش مواجهه خود با سرقت آنلاین خریداری میکنند، اما همچنان به نرمافزار، خدمات و افرادی که در مدیریت داراییهایشان دخیل هستند، وابسته هستند.»
جدیدترین نقض امنیتی لجر به شیوهای جدید اعصاب را به هم ریخته است. این یک نقص نرمافزاری یا امنیتی داده نیست، بلکه هکرها واقعاً دستگاههای فیزیکی را باز میکنند تا وجوه را به سرقت ببرند. حتی پس از بهروزرسانی روز پنجشنبه شرکت، دامنه کامل مشکل همچنان ناشناخته است.
در طول سالها، این شرکت تعدادی دستگاه با طراحیهای مختلف توسعه داده است، از جمله یک مدل جدید که با قیمت ۸۹۹ دلار به فروش میرسد. نسخههای قدیمیتر، از جمله نانو ایکس، گاهی اوقات به دست اشخاص ثالثی مانند کریپتوبیلیس میرسند که آنها را بازسازی و دوباره میفروشند.
بن یورک، که در صنعت ارز دیجیتال در کوالالامپور کار میکند، گفت که یک لجر فلکس (Ledger Flex) را از فروشگاه متاپاد (Metapod) در فرودگاه چانگی سنگاپور خریداری کرده است. قبل از اینکه فرصت راهاندازی آن را پیدا کند، متوجه شد که دستگاه به نظر دستکاری شده است.
یورک گفت: «متوجه علائم ظریف اما مشکوکی در کنار دستگاه شدم که نشان میداد ممکن است کسی سعی کرده باشد پشت دستگاه را باز کند.»
او آن را برای مارک کارپلس، بنیانگذار ارز دیجیتال که اکنون به محقق تبدیل شده و آزمایشگاههای تیبان (Tibane Labs) را اداره میکند، فرستاد. او پیش از این ریاست امتی. گاکس (Mt. Gox)، یک صرافی دارایی دیجیتال را بر عهده داشت که یکی از ویرانگرترین هکهای صنعت را تجربه کرد. کارپلس از ژاپن کار میکند، جایی که در سال ۲۰۱۹ به دلیل دستکاری سوابق مالی مربوط به فروپاشی امتی. گاکس، حکم زندان تعلیقی دریافت کرد و از اتهام اختلاس تبرئه شد.
کارپلس یکی از اولین کسانی بود که در شبکههای اجتماعی پست گذاشت و پیشنهاد کمک به قربانیان هک لجر را داد. او دستگاه یورک را بررسی کرد و یک کانکتور سفارشی را که به نمایشگر متصل میشد، به همراه یک تراشه سلولی و سیمکارت شناسایی کرد. او در مصاحبهای گفت که این فناوری پیچیدهتر از آن چیزی است که ممکن است انتظار داشته باشید.
کارپلس به بلومبرگ گفت: «این کار یک نفر معمولی در گاراژ نیست که ایمپلنت روی لجر قرار دهد. این مقیاسی است که در فیلمهای جاسوسی میبینید.»